

Bezpieczeństwo i kontrola dostępu
Bezpieczeństwo klasy korporacyjnej wbudowane od początku: uwierzytelnianie, autoryzacja, 2FA, SSO i pełna ścieżka audytu.
Wewnątrz produktu
W Transportial bezpieczeństwo nie jest dodatkiem na końcu. Uwierzytelnianie oparte na JWT z krótkotrwałymi tokenami, uwierzytelnianie dwuskładnikowe, ponad 550 nazwanych uprawnień, SAML 2.0 SSO, haszowanie haseł Argon2 i limity żądań dla każdego klucza API to standard, a nie dodatki.
Uprawnienia dopasowane do pracy firmy transportowej
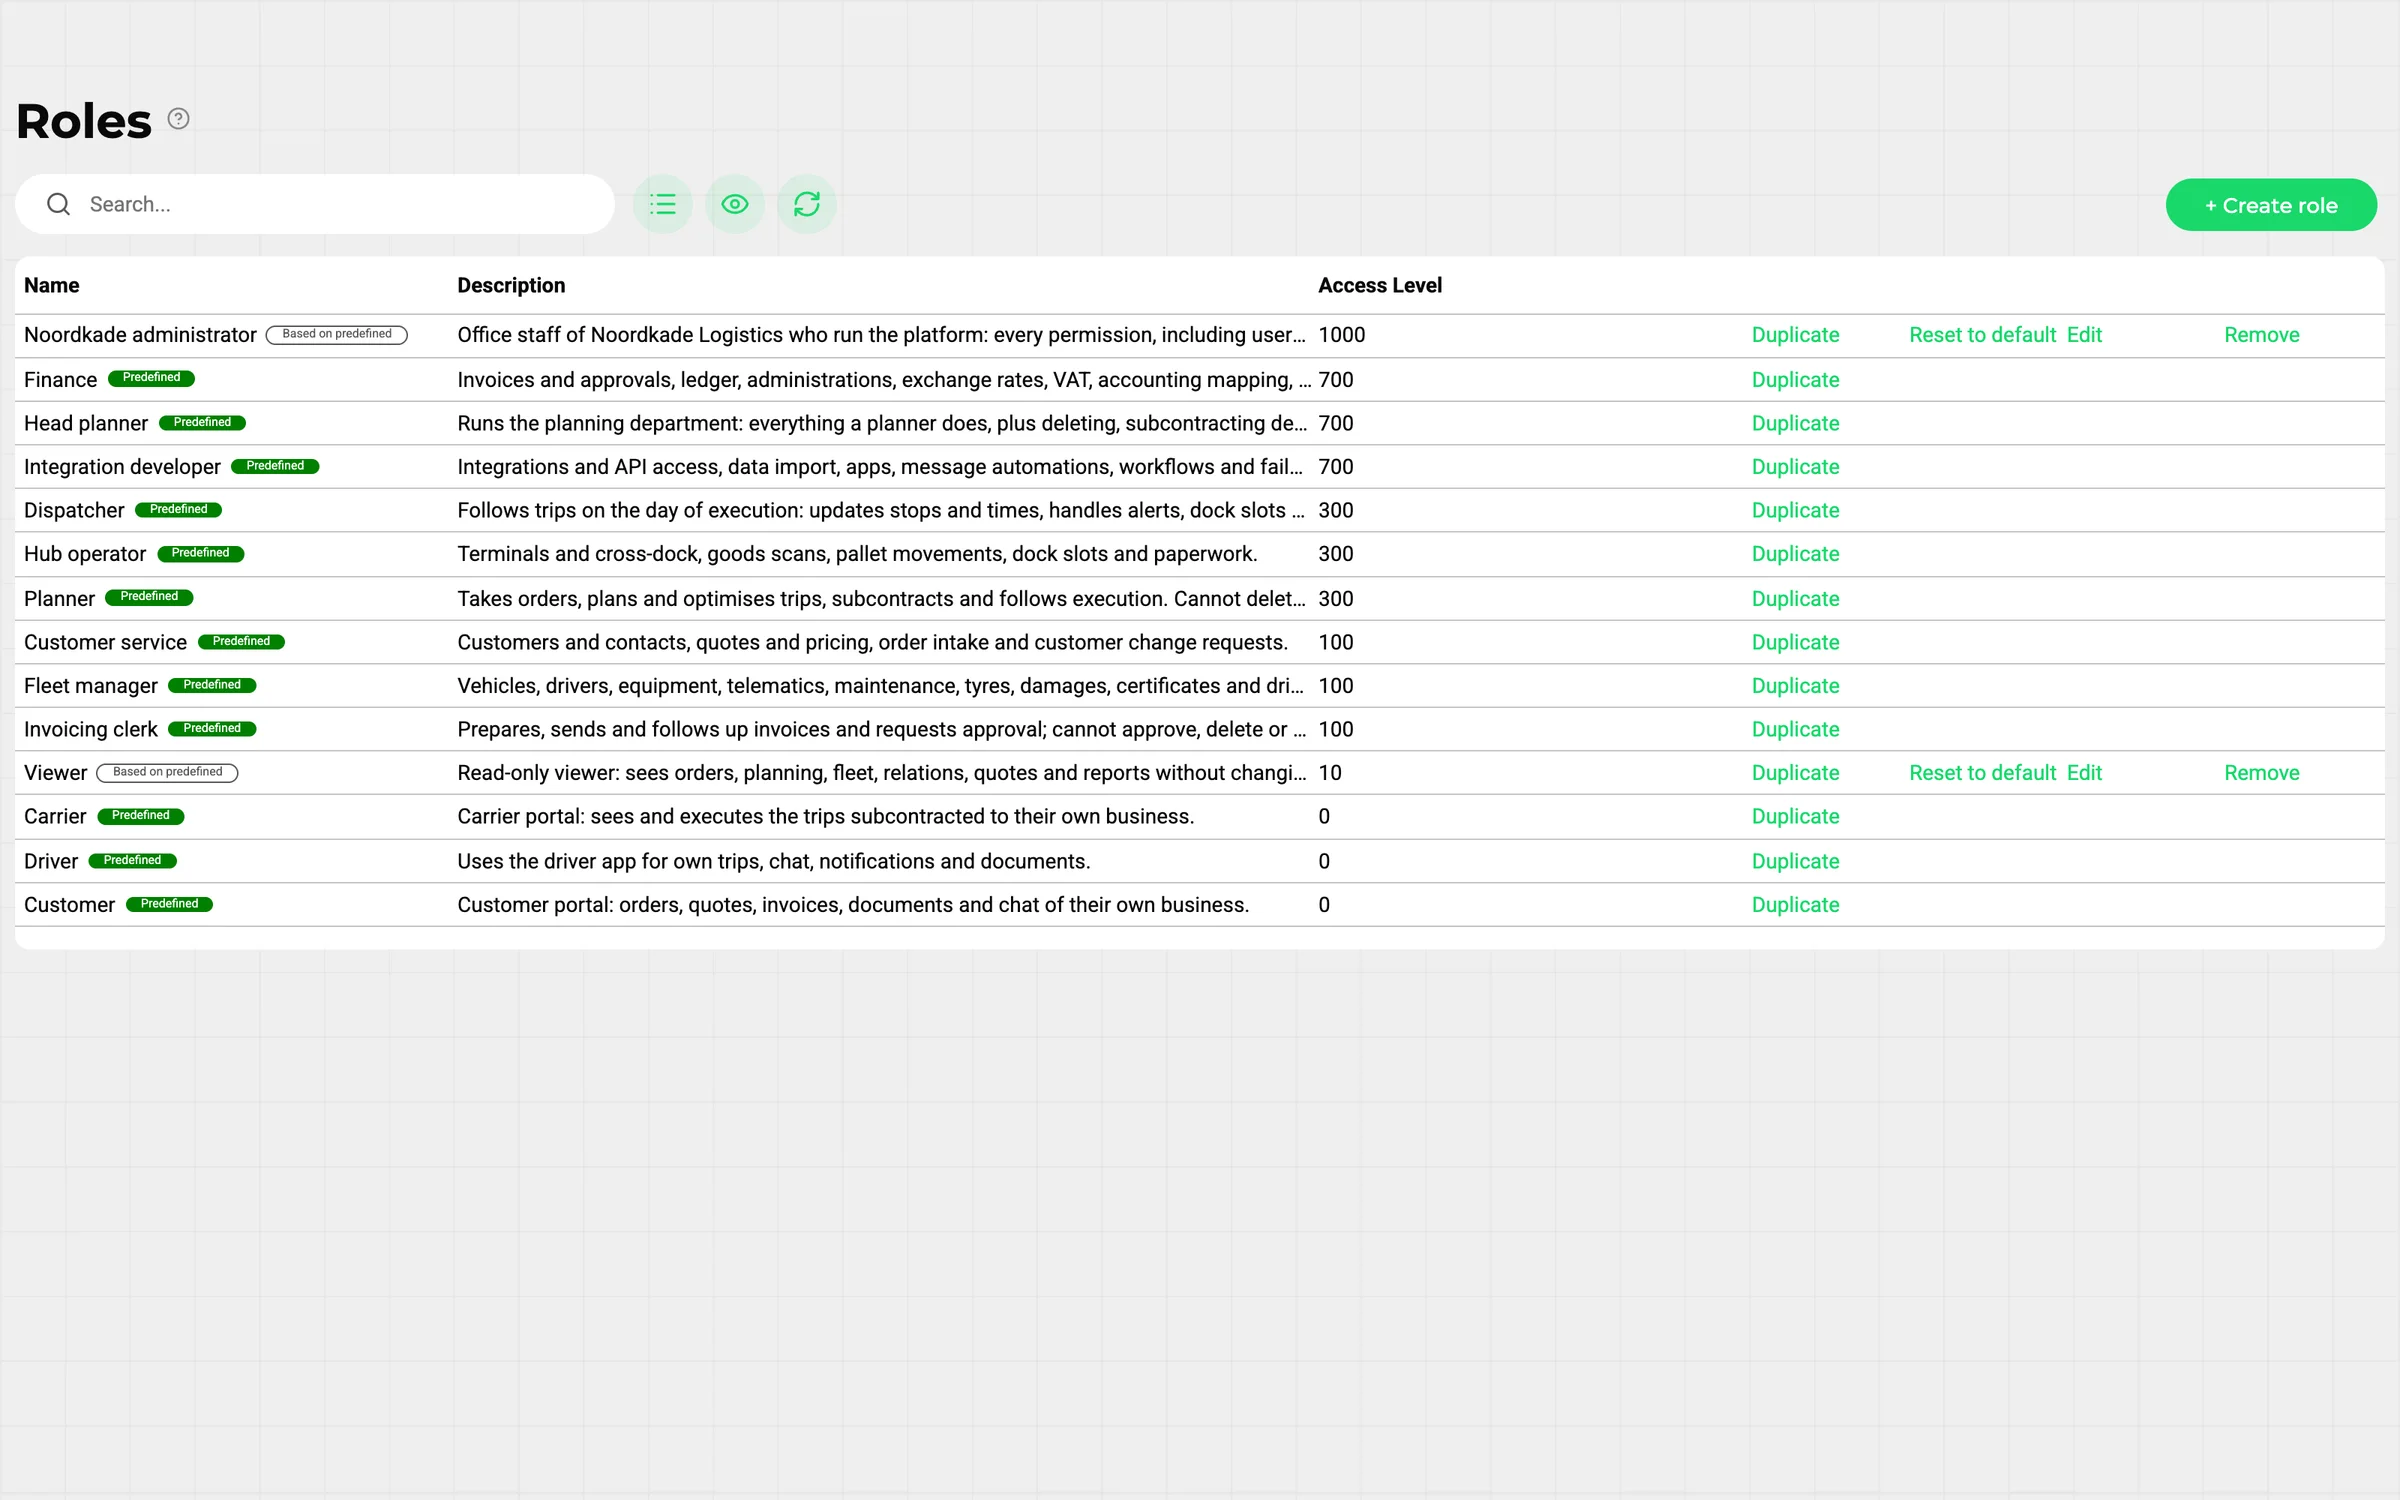
Planista potwierdza tripy, ale nie zatwierdza faktur; pracownik finansów widzi faktury, ale nie czas pracy kierowców; klient widzi własne zlecenia i nic poza nimi. Transportial wyraża to dużym zestawem uprawnień opartych na czynnościach, nałożonym na poziomy ról, zakresy publiczny, prywatny lub właściciel oraz granice zespołów, więc dostęp odzwierciedla organizację, zamiast zmuszać wszystkich do korzystania z konta administratora.
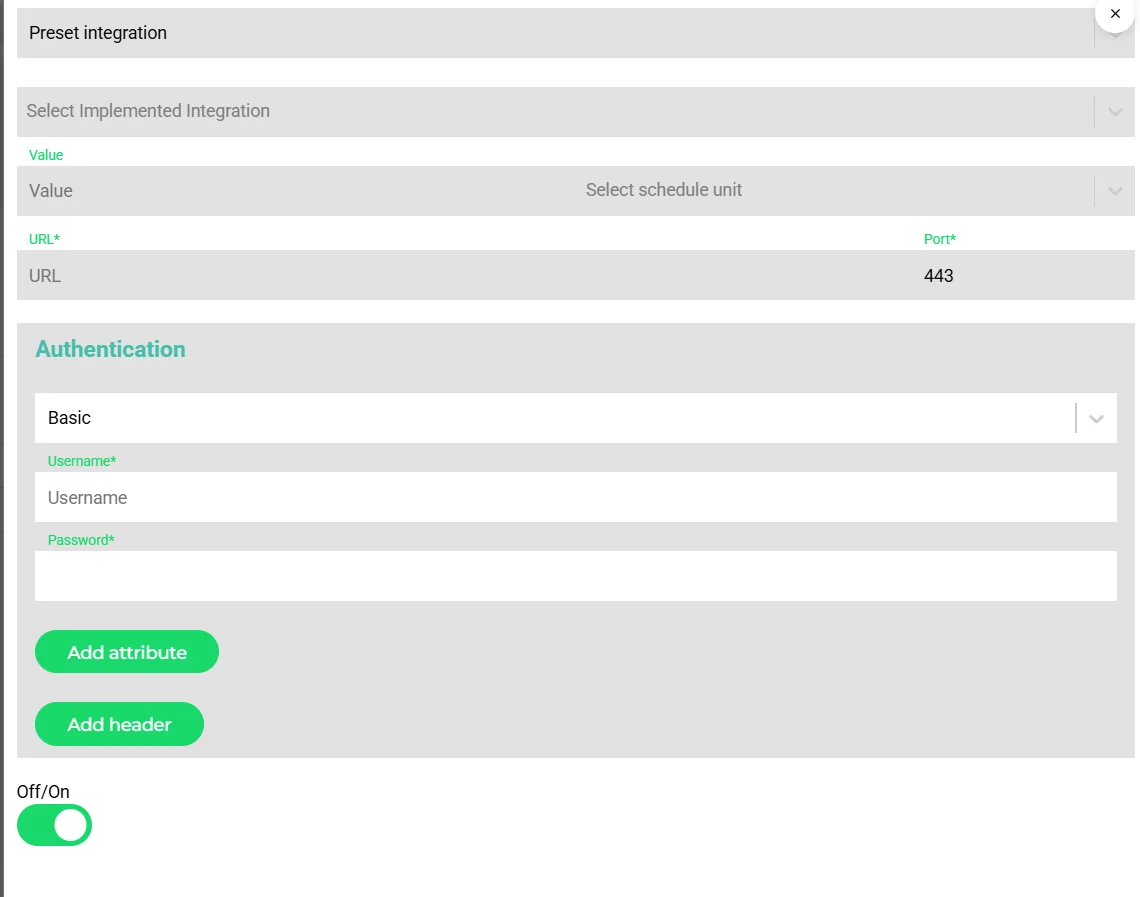
Integracja · Uwierzytelnianie
Dane dostępowe są przechowywane dla każdej integracji, maskowane w logach i nigdy nie są odsyłane.
Jak to działa
Zdefiniuj role
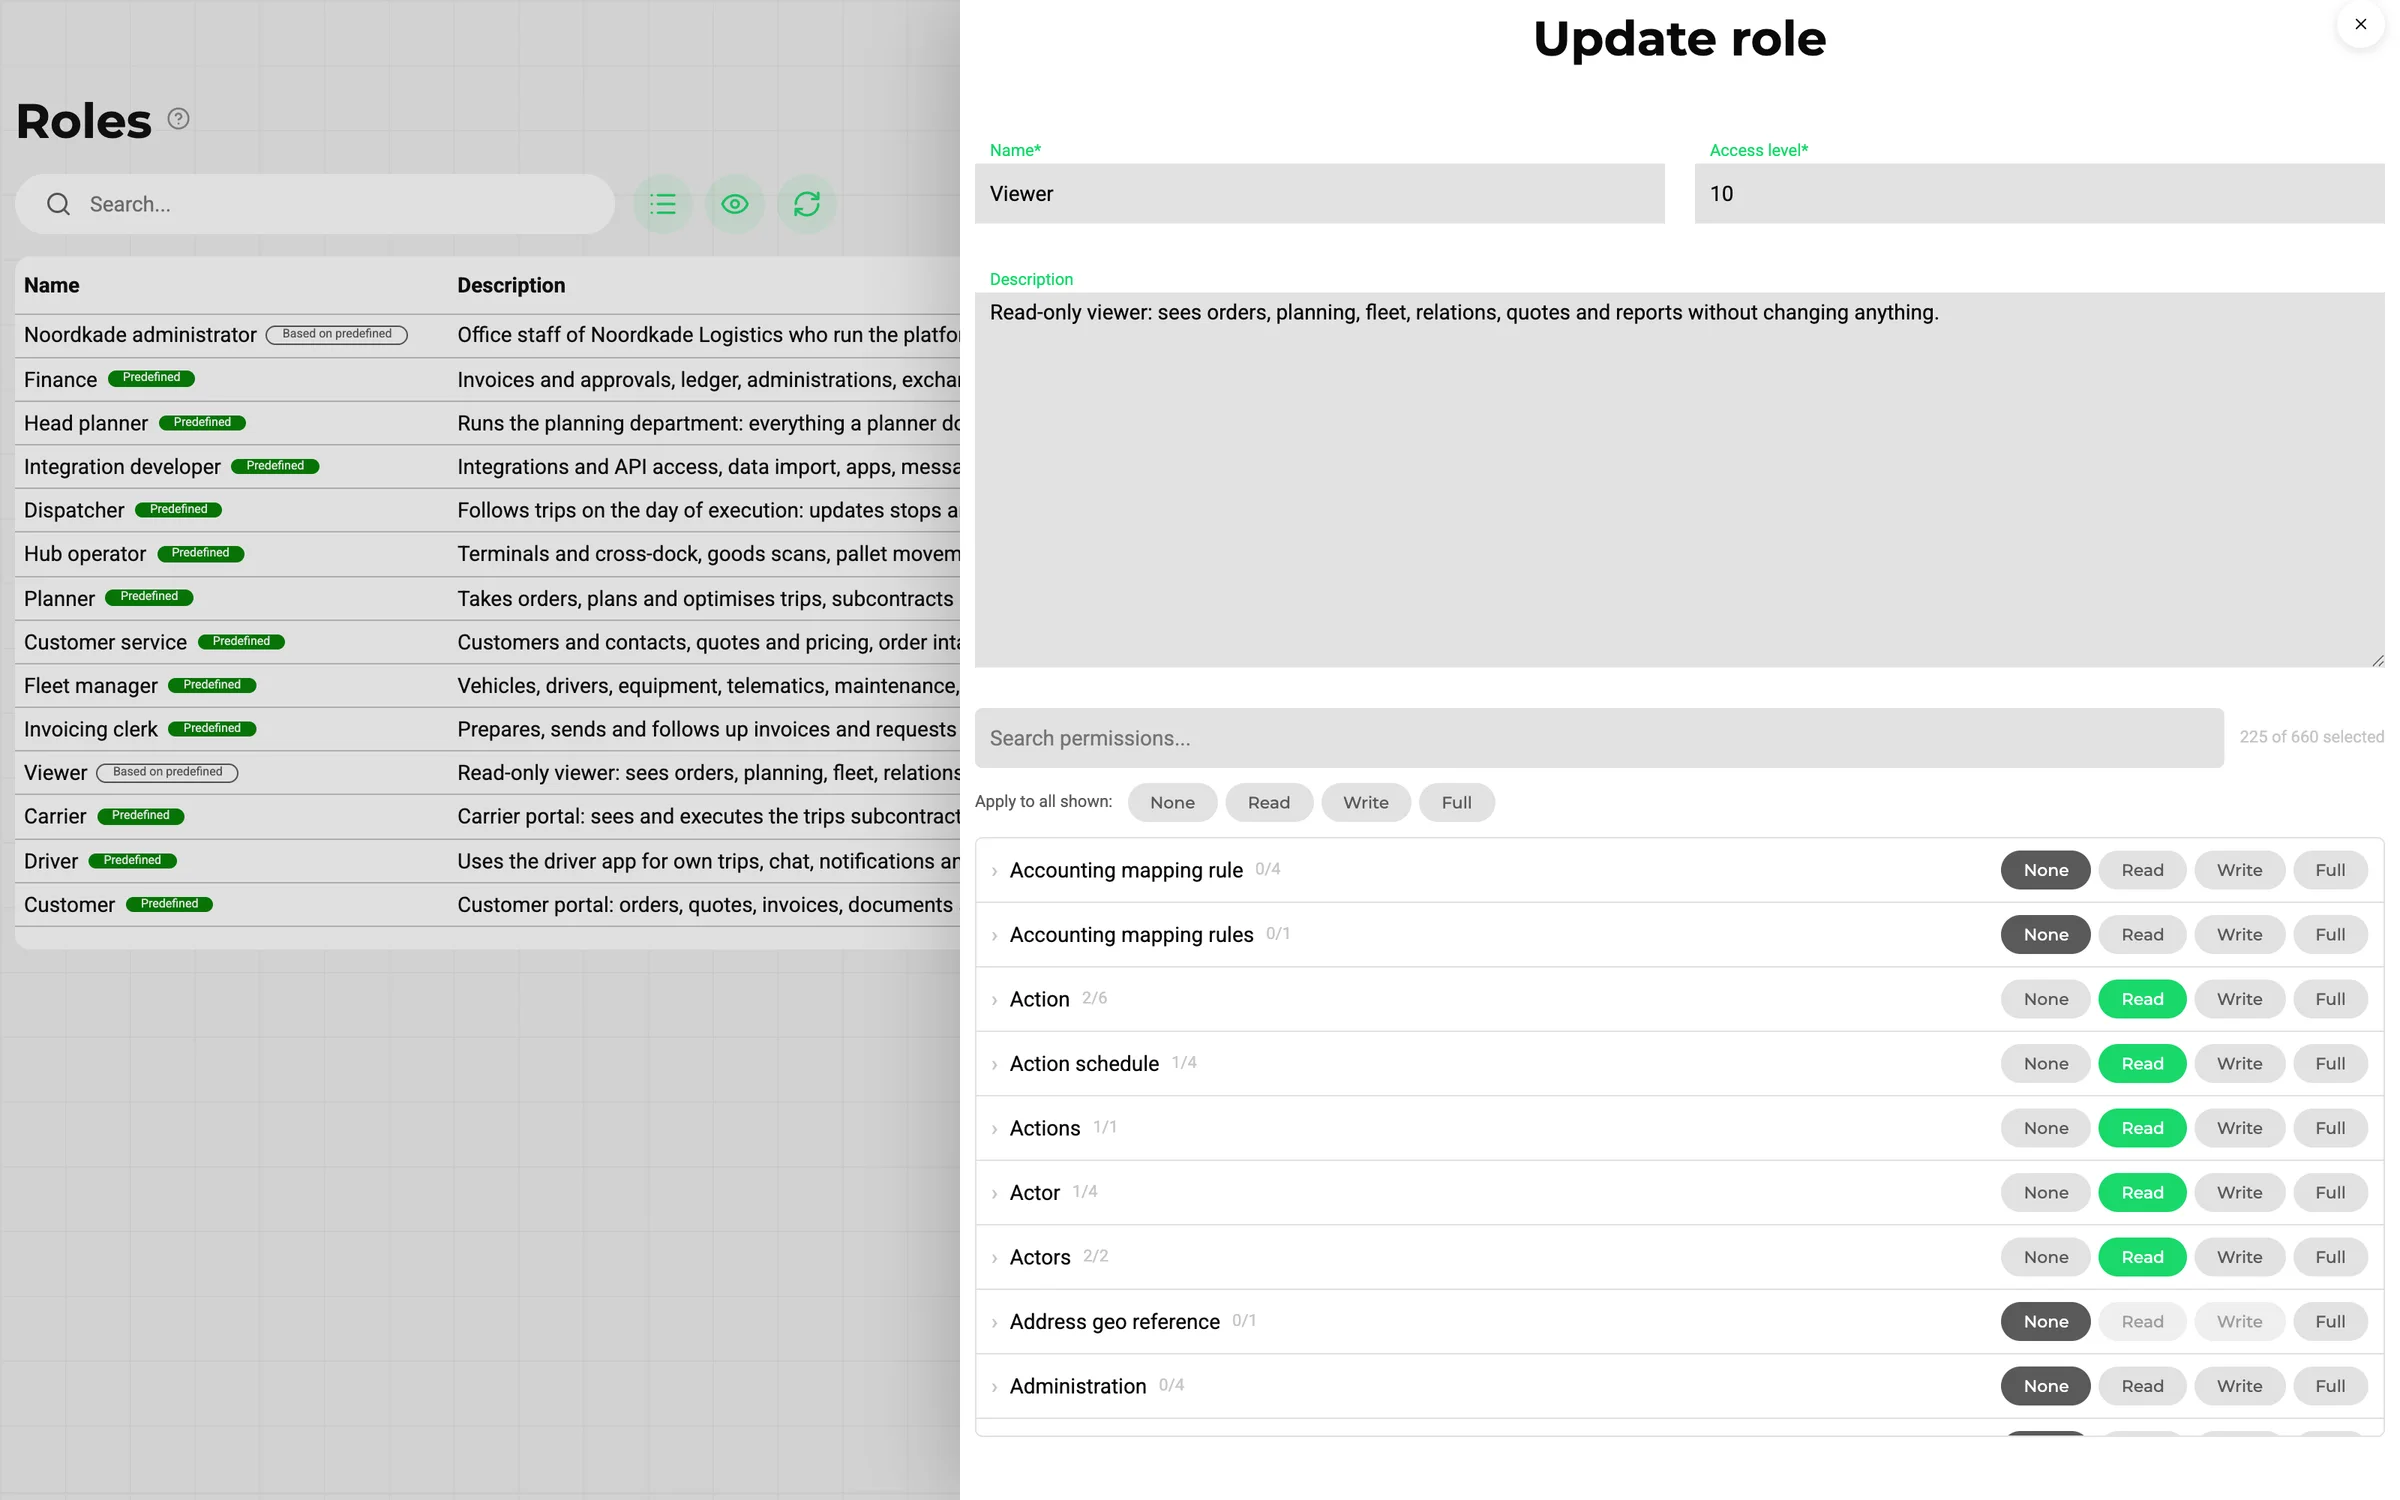
Utwórz role z poziomem i uprawnieniami potrzebnymi każdej z nich; w razie potrzeby nadaj polom własne uprawnienia.
Egzekwuj zasady logowania
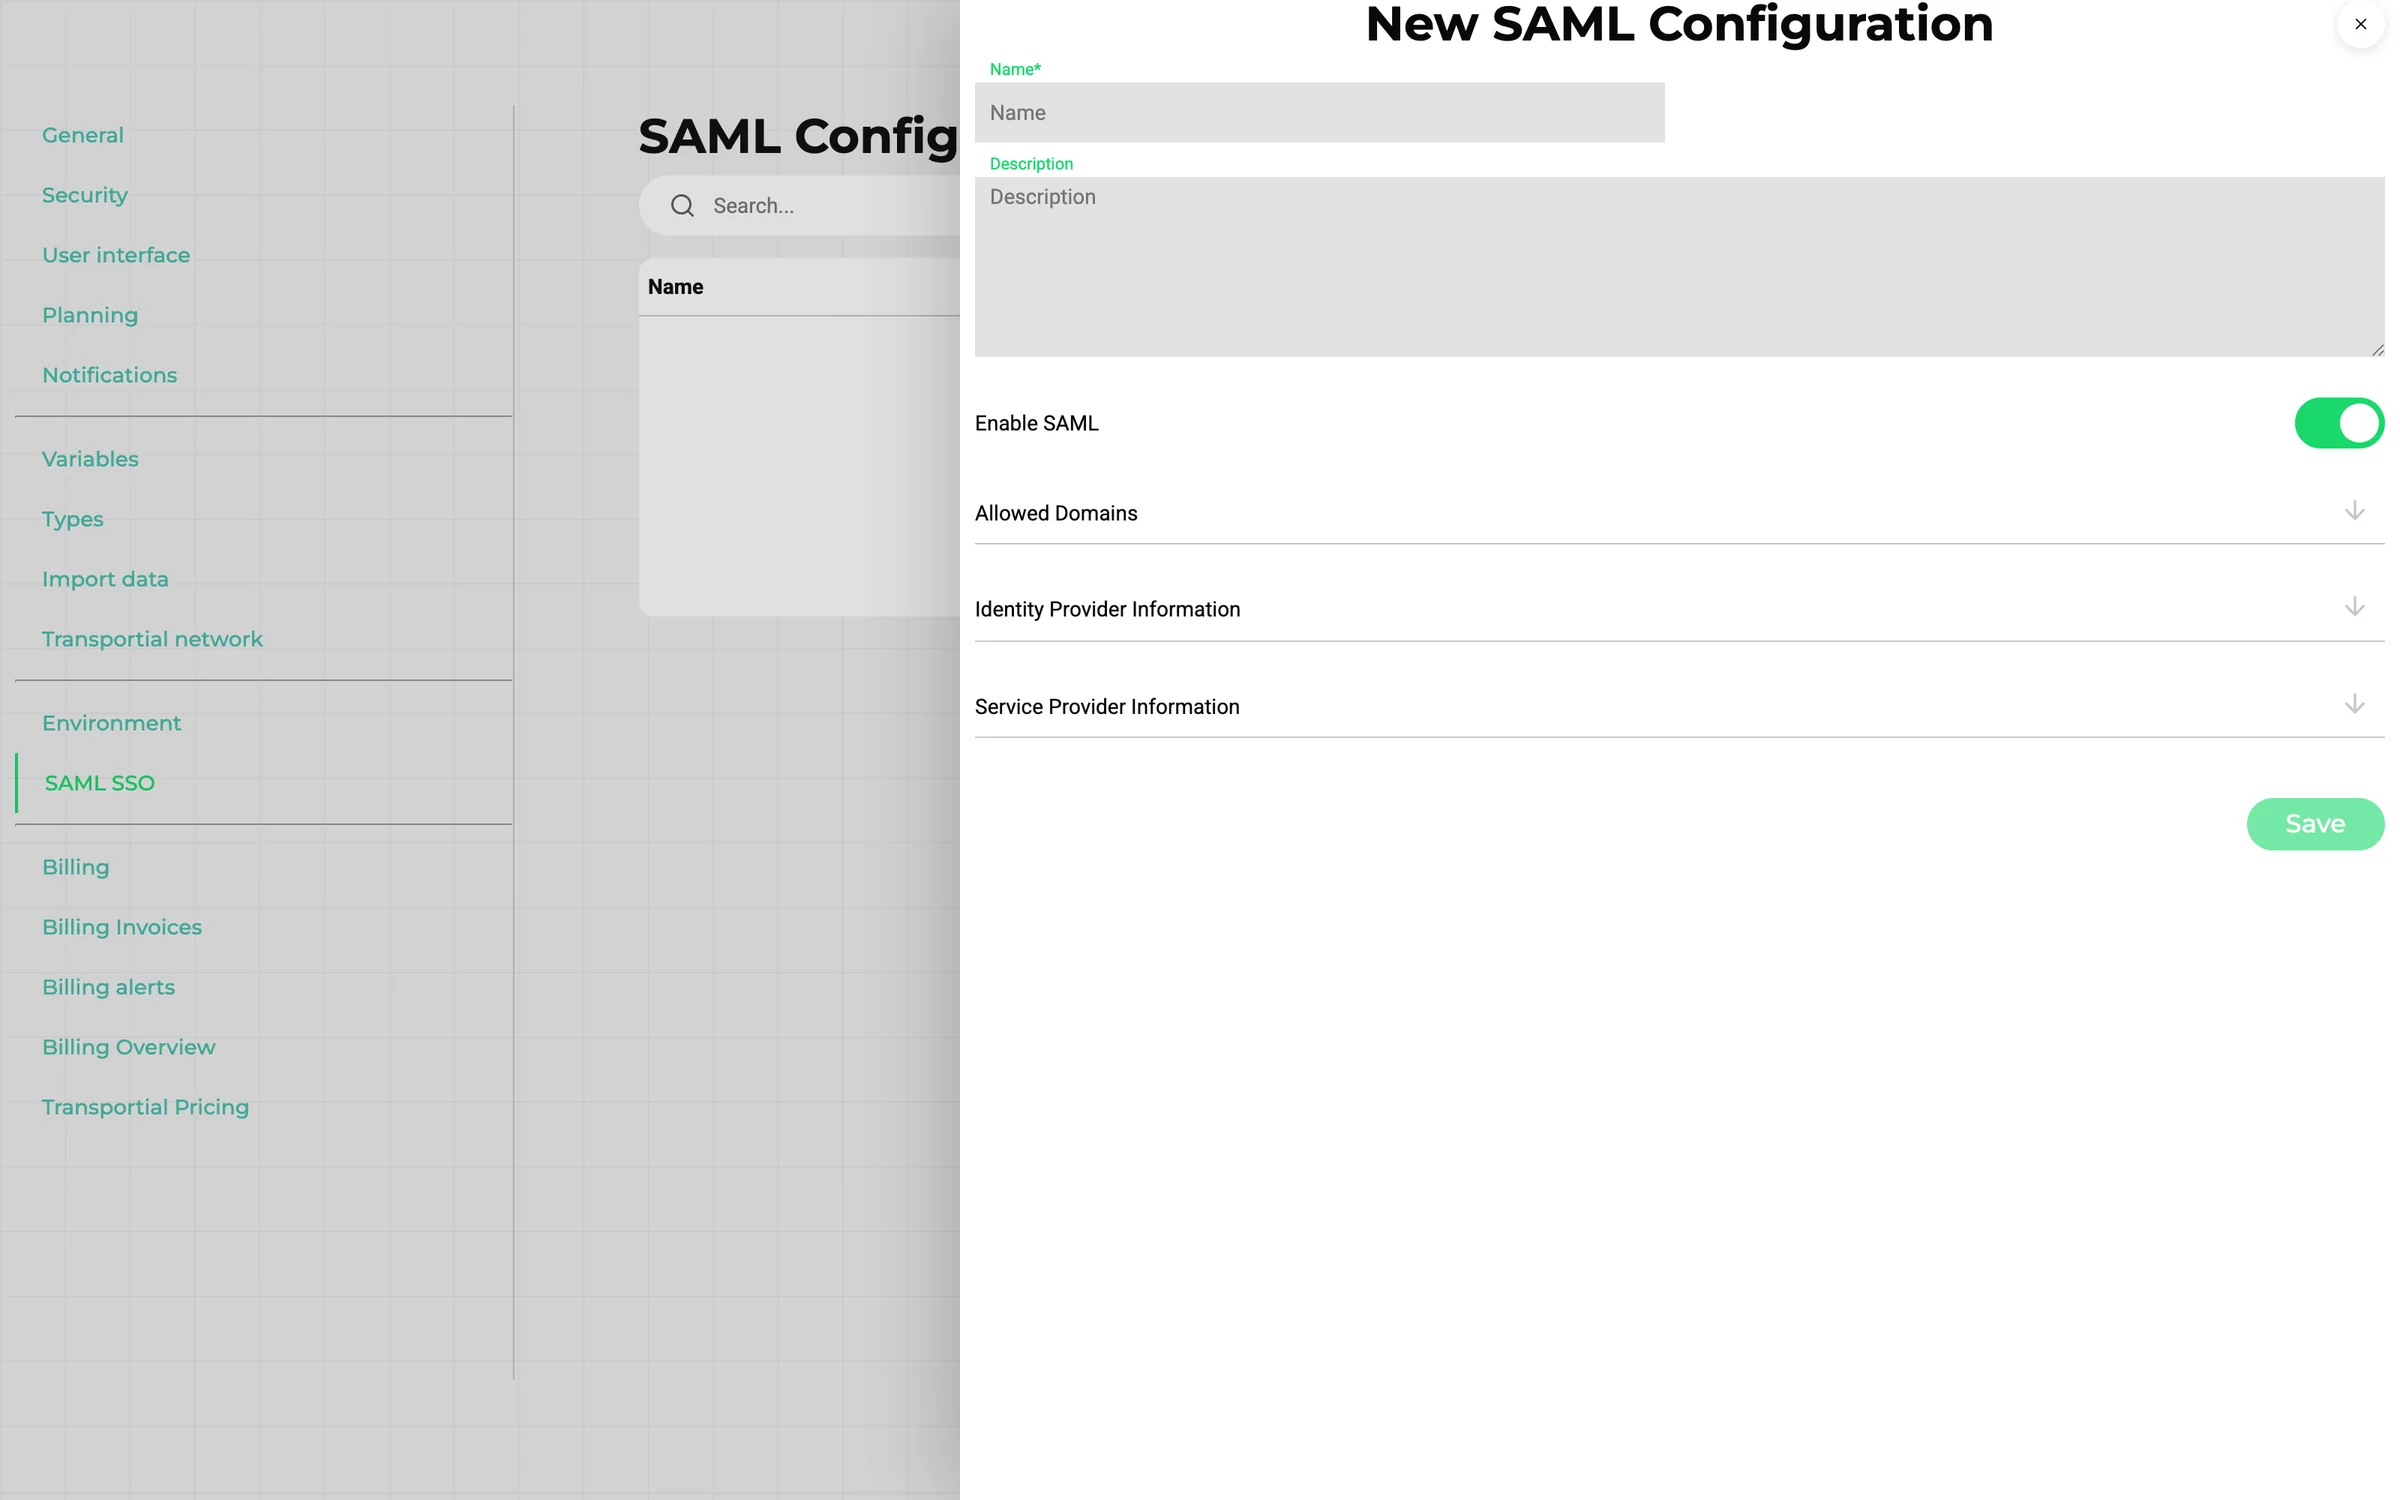
Wymagaj uwierzytelniania dwuskładnikowego, podłącz SAML dla użytkowników korporacyjnych, ogranicz domeny e-mail.
Ogranicz dostęp zewnętrzny
Klienci dostają konta w portalu; partnerzy klucze API lub tokeny aplikacji; strony publiczne tokeny i listy dozwolonych adresów.
Audytuj
Korzystaj z historii rewizji i dzienników aktywności, gdy coś wymaga wyjaśnienia.
Co robi
Uwierzytelnianie
Sesje i tokeny
Sesje JWT, śledzenie prób logowania i poziomy logowania od niezalogowanego, przez wymagające uwierzytelniania dwuskładnikowego, aż po pełny dostęp.
Uwierzytelnianie dwuskładnikowe
TOTP z rejestracją przez kod QR i kodami odzyskiwania, zarządzane w ustawieniach bezpieczeństwa użytkownika z kontrolą aktywnych sesji.
Jednokrotne logowanie SAML 2.0
Dla każdej platformy, z metadanymi SP i IdP, metadanymi SP do pobrania i dziennikiem wymiany.
Domeny i dostęp
Dozwolone domeny e-mail dla każdej platformy, prośby o dostęp zatwierdzane przez administratora oraz typy kont: domyślny, klient, dostawca, planowanie i finanse.
Autoryzacja
Role i poziomy
Role z poziomem liczbowym (300 planista, 800 administrator, powyżej 1000 super admin) i listą uprawnień.
Setki uprawnień
Około 556 uprawnień typu czynność-zasób, np. utwórz zlecenie transportowe, zatwierdź fakturę, potwierdź trip lub konwertuj dane tachografu, każde z odczytem, zapisem i usuwaniem oraz zakresem publiczny, prywatny lub właściciel.
Poziom pól
Pola mogą mieć własne uprawnienia, a platformy ukrywają pola dla każdego typu encji.
Zespoły
Widoczność ograniczona do zespołu, np. faktury tylko dla zespołu użytkownika, oraz automatyczny przydział zleceń do zespołów.
Bezpieczeństwo integracji i API
Klucze i tokeny
Integracje API, tokeny aplikacji i sesje użytkowników to odrębne typy uwierzytelniania; klucze API dla każdego odbiorcy; 500 żądań na minutę.
Sekrety
Dane dostępowe dla każdej integracji z maskowaniem w logach żądań, limitami przechowywania i trybami logowania: wszystkie, błędy lub wyłączone.
Publiczne punkty dostępu
Linki do udostępnienia z tokenami dla każdego linku i przełącznikami widoczności; widżety z listami dozwolonych domen i adresów IP; subskrypcje gniazd sprawdzane pod kątem najemcy.
Webhooki
Podpisane webhooki przychodzące dla dostawców płatności i partnerów.
Audytowalność
Historia rewizji
Każda encja jest audytowana z poprzednimi wartościami, użytkownikiem i znacznikiem czasu.
Dzienniki aktywności
Dokumenty finansowe rejestrują zdarzenia wysłania, przypomnienia, zatwierdzenia, płatności i integracji; integracje rejestrują zadania i żądania.
Powiadomienia
Powiadomienie bezpieczeństwa o zmianie hasła jest częścią katalogu automatyzacji.
Szczegóły techniczne. Sesje JWT z poziomami logowania, uwierzytelnianie dwuskładnikowe TOTP i jednokrotne logowanie SAML 2.0 dla każdej platformy. Każda ścieżka deklaruje swoje uprawnienie typu czasownik-zasób, właściwości mogą mieć własne uprawnienia, a ograniczenie do najemcy jest egzekwowane w API i w kanale push na żywo.
Współpracuje z
Najczęściej zadawane pytania
Czy dostępne jest uwierzytelnianie dwuskładnikowe?
Tak. TOTP z rejestracją przez kod QR i kodami odzyskiwania, zarządzane w ustawieniach bezpieczeństwa użytkownika.
Którzy dostawcy tożsamości działają z SSO?
Każdy dostawca tożsamości SAML 2.0, konfigurowany dla każdej platformy z metadanymi SP i IdP.
Jak szczegółowe są uprawnienia?
Około 556 uprawnień typu czynność-zasób z odczytem, zapisem i usuwaniem oraz zakresami publiczny, prywatny lub właściciel, nałożonych na poziomy ról, ograniczenie do zespołów i uprawnienia na poziomie pól.
Czy dane dostępowe integracji są chronione?
Tak. Dane dostępowe są przechowywane dla każdej integracji, maskowane w logach żądań i objęte limitami przechowywania.
Czy jest ścieżka audytu?
Tak. Każda encja ma historię rewizji, a dokumenty finansowe i integracje mają dzienniki aktywności i żądań.
Pojęcia i terminologia
- Poziom roli
- Liczbowa ranga roli; powyżej 1000 to super admin.
- Uprawnienie
- Para czynność-zasób ze znacznikami odczytu, zapisu i usuwania oraz zakresem publiczny, prywatny lub właściciel.
- TOTP
- Jednorazowe hasła oparte na czasie do uwierzytelniania dwuskładnikowego, rejestrowane kodem QR z kodami odzyskiwania.
- SAML 2.0
- Standard jednokrotnego logowania obsługiwany dla każdej platformy z metadanymi SP i IdP.
- Token udostępniania
- Sekret dla każdego linku, który chroni publiczną stronę zlecenia, tripu, wyceny lub faktury.
Powiązane funkcje
- Wielodostępność i white-labelProwadź własną platformę logistyczną pod swoją marką, w pełni odizolowaną i konfigurowalną, we własnej domenie.
 Framework integracjiPołącz Transportial z dowolnym systemem zewnętrznym (ERP, telematyka, platformy zamówień i inne) dzięki pełnemu REST API i App Store.
 Raporty i analizyZamieniaj dane operacyjne w decyzje dzięki konfigurowalnym pulpitom, zapytaniom TQL i pełnej ścieżce audytu.