Sécurité et contrôle d’accès
Une sécurité de niveau entreprise intégrée dès le départ : authentification, autorisations, 2FA, SSO et piste d’audit complète.
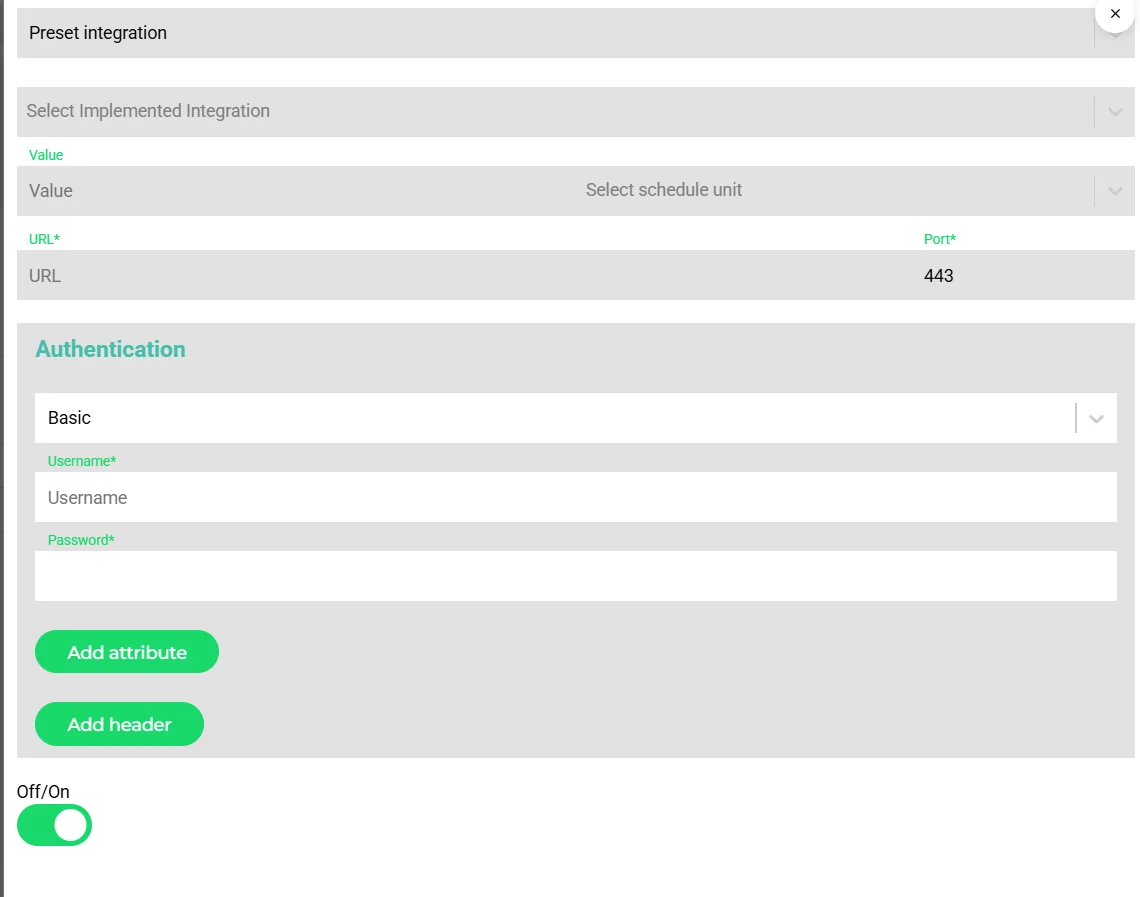
- Méthode d'authentification par connexion
- En-têtes et attributs personnalisés
- Interrupteur marche/arrêt sans supprimer la configuration
Chez Transportial, la sécurité n’est pas une réflexion après coup. L’authentification JWT avec des jetons de courte durée, l’authentification à deux facteurs, plus de 550 permissions nommées, le SSO SAML 2.0, le hachage des mots de passe Argon2 et la limitation de débit par clé API sont tous standard, et non des options.
Ce que fait le module
Tout ce que fait ce module, nommé comme vous le trouverez dans le produit.
Authentification
- Sessions et jetons
Sessions JWT, suivi des tentatives de connexion, et niveaux de connexion allant de non connecté à accès complet, en passant par double authentification requise.
- Double authentification
TOTP avec activation par QR code et codes de récupération, gérée dans les paramètres de sécurité de l'utilisateur avec contrôle des sessions actives.
- Authentification unique SAML 2.0
Par plateforme, avec métadonnées SP et IdP, métadonnées SP téléchargeables et un journal des échanges.
- Domaines et accès
Domaines e-mail autorisés par plateforme, demandes d'accès approuvées par un administrateur, et types de compte par défaut, client, fournisseur, planification et finances.
Autorisations
- Rôles et niveaux
Des rôles avec un niveau numérique (300 planificateur, 800 administrateur, au-delà de 1000 super-administrateur) et une liste de permissions.
- Des centaines de permissions
Environ 556 permissions verbe-ressource, comme créer un ordre de transport, approuver une facture, confirmer un trajet ou convertir un tachygraphe, chacune avec lecture, écriture et suppression et une portée publique, privée ou propriétaire.
- Au niveau des champs
Les champs peuvent porter leur propre permission, et les plateformes masquent des champs par type d'entité.
- Équipes
Visibilité limitée à l'équipe, par exemple uniquement les factures de l'équipe de l'utilisateur, et affectation automatique des ordres aux équipes.
Sécurité des intégrations et de l'API
- Clés et jetons
Intégrations API, jetons d'application et sessions utilisateur sont des types d'authentification distincts ; clés API par consommateur ; 500 requêtes par minute.
- Secrets
Identifiants par intégration avec masquage dans les journaux de requêtes, limites de conservation, et modes de journalisation tout, erreurs ou désactivé.
- Surfaces publiques
Liens de partage avec jeton propre à chaque lien et options de visibilité ; widgets avec listes de noms d'hôte et d'adresses IP autorisés ; abonnements socket contrôlés par client.
- Webhooks
Webhooks entrants signés pour les prestataires de paiement et les partenaires.
Auditabilité
- Historique des révisions
Chaque entité est auditée avec les valeurs précédentes, l'utilisateur et l'horodatage.
- Journaux d'activité
Les documents financiers consignent les événements d'envoi, de relance, d'approbation, de paiement et d'intégration ; les intégrations consignent tâches et requêtes.
- Notifications
Un avis de sécurité de changement de mot de passe fait partie du catalogue d'automatisations.
Comment ça marche
Définissez les rôles
Créez des rôles avec un niveau et les permissions nécessaires à chacun ; attribuez si besoin des permissions propres à certains champs.
Imposez une politique de connexion
Exigez la double authentification, connectez SAML pour les utilisateurs en entreprise, restreignez les domaines e-mail.
Cloisonnez les accès externes
Les clients reçoivent des comptes portail ; les partenaires des clés API ou des jetons d'application ; les pages publiques des jetons et des listes d'autorisation.
Auditez
Utilisez l'historique des révisions et les journaux d'activité lorsqu'il faut expliquer quelque chose.
Concepts et terminologie
Les termes utilisés par ce module, avec des liens vers le glossaire complet lorsqu’un terme a sa propre page.
- Niveau de rôle
- Un rang numérique attribué à un rôle ; au-delà de 1000, il s'agit d'un super-administrateur.
- Permission
- Une paire verbe-ressource avec des indicateurs de lecture, d'écriture et de suppression et une portée publique, privée ou propriétaire.
- TOTP
- Mots de passe à usage unique basés sur le temps pour la double authentification, activés par QR code avec codes de récupération.
- SAML 2.0
- La norme d'authentification unique prise en charge par plateforme, avec métadonnées SP et IdP.
- Jeton de partage
- Le secret propre à chaque lien qui protège une page publique d'ordre, de trajet, de devis ou de facture.
Fonctionne avec
Connecteurs qui alimentent ou exploitent ce module, prêts à l’emploi.
 Microsoft 365
Sessions JWT avec niveaux de connexion, double authentification TOTP et authentification unique SAML 2.0 par plateforme. Chaque route déclare sa permission verbe-ressource, les propriétés peuvent porter leur propre permission, et le cloisonnement par locataire est appliqué dans l’API et dans le canal de push en direct.
Questions fréquentes
La double authentification est-elle disponible ?
Oui. TOTP avec activation par QR code et codes de récupération, gérée dans les paramètres de sécurité de l'utilisateur.
Quels fournisseurs d'identité fonctionnent pour le SSO ?
Tout fournisseur d'identité SAML 2.0, configuré par plateforme avec métadonnées SP et IdP.
Quel est le niveau de granularité des permissions ?
Environ 556 permissions verbe-ressource avec lecture, écriture et suppression et des portées publique, privée ou propriétaire, en plus des niveaux de rôle, du cloisonnement par équipe et des permissions au niveau des champs.
Les identifiants des intégrations sont-ils protégés ?
Oui. Les identifiants sont stockés par intégration, masqués dans les journaux de requêtes et soumis à des limites de conservation.
Existe-t-il une piste d'audit ?
Oui. Chaque entité dispose d'un historique des révisions, et les documents financiers et les intégrations de journaux d'activité et de requêtes.
Voir toutes les fonctionnalités
Prêt à le mettre en pratique ?
Commencez gratuitement avec un accès complet à la plateforme, ou parlez à notre équipe de votre activité.