

Beveiliging en Toegangsbeheer
Enterprise-grade beveiliging ingebouwd van het begin — authenticatie, autorisatie, 2FA, SSO en een volledig auditspoor.
Een kijkje in het product
Beveiliging is geen bijzaak bij Transportial. JWT-authenticatie met kortlevende tokens, tweefactorauthenticatie, 550+ benoemde rechten, SAML 2.0 SSO, Argon2-wachtwoordhashing en per-API-sleutelsnelheidslimiet zijn standaard — geen add-ons.
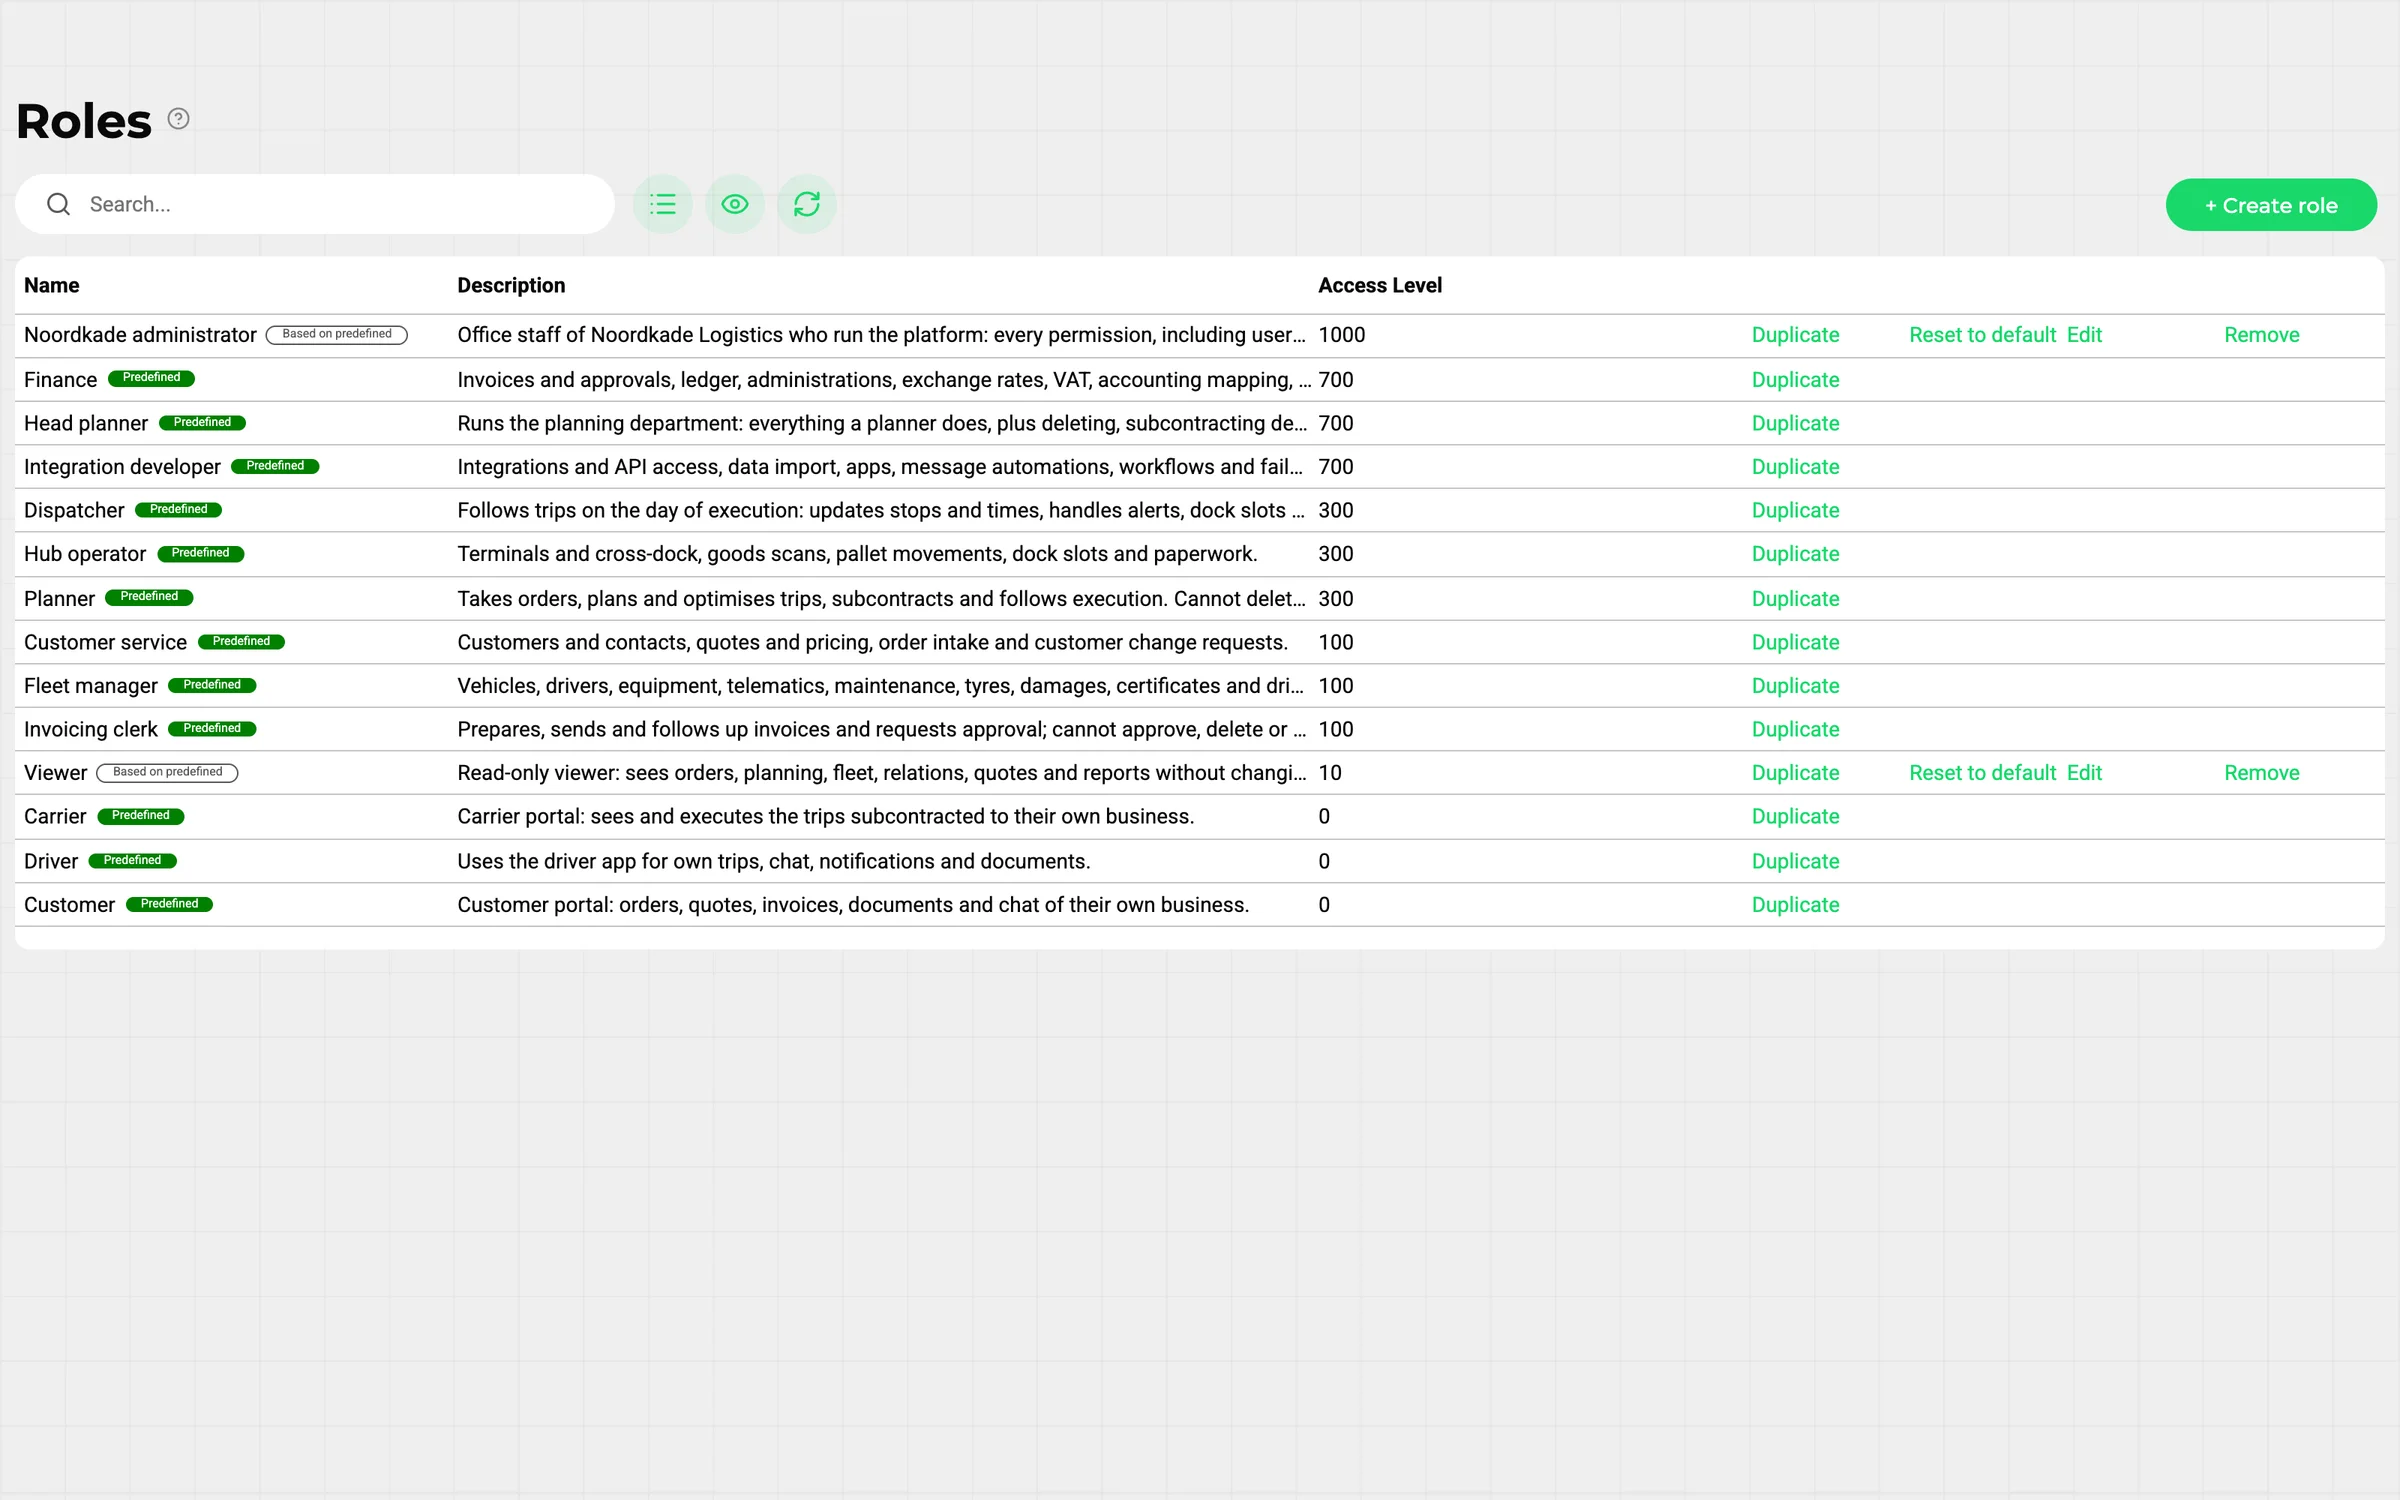
Permissies die passen bij hoe een transportbedrijf werkt
Een planner bevestigt trips maar keurt geen facturen goed; een financieel medewerker ziet facturen maar geen rijtijden; een klant ziet zijn eigen orders en verder niets. Transportial drukt dit uit met een grote, werkwoordgebaseerde permissieset bovenop rolniveaus, bereiken van openbaar, privé of eigenaar, en teamgrenzen, zodat de toegang de organisatie weerspiegelt in plaats van iedereen tot beheerder te maken.
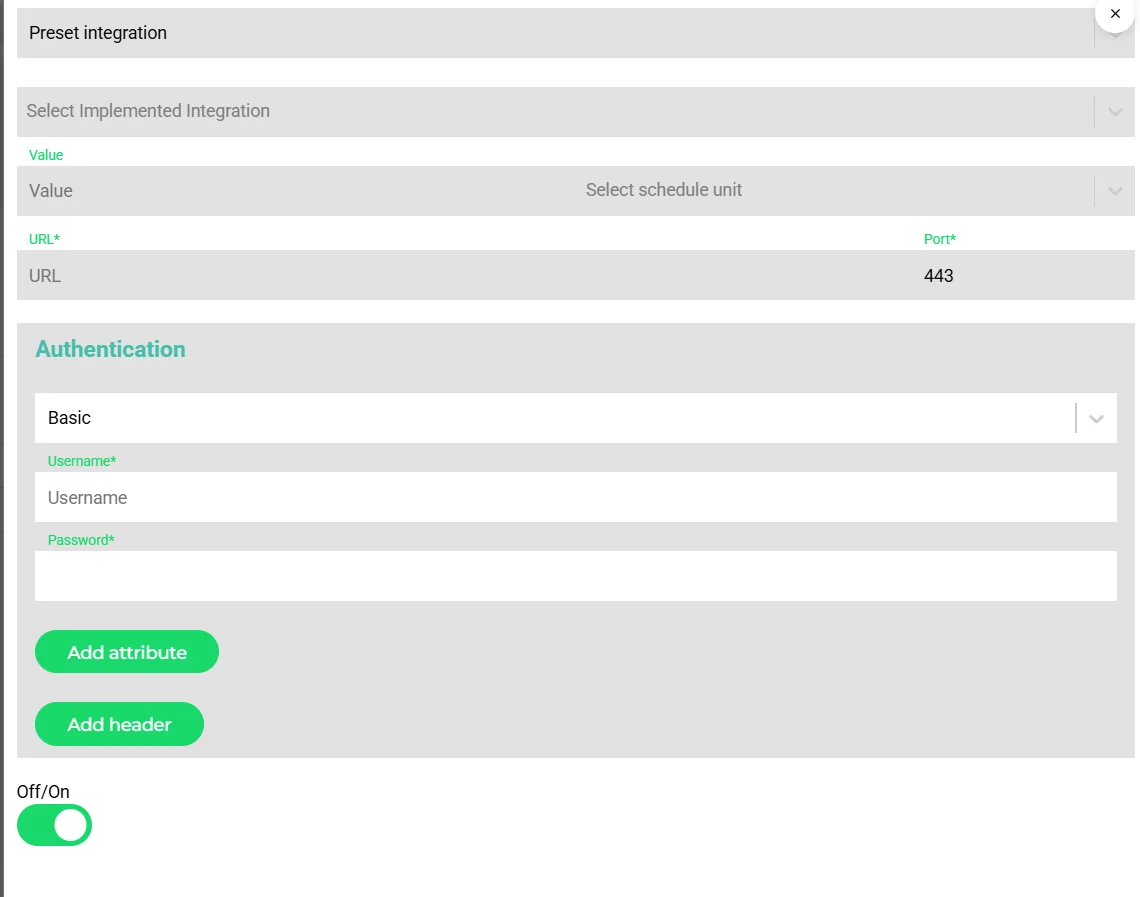
Integratie · Authenticatie
Inloggegevens worden per integratie opgeslagen, gemaskeerd in logs en nooit teruggestuurd.
Zo werkt het
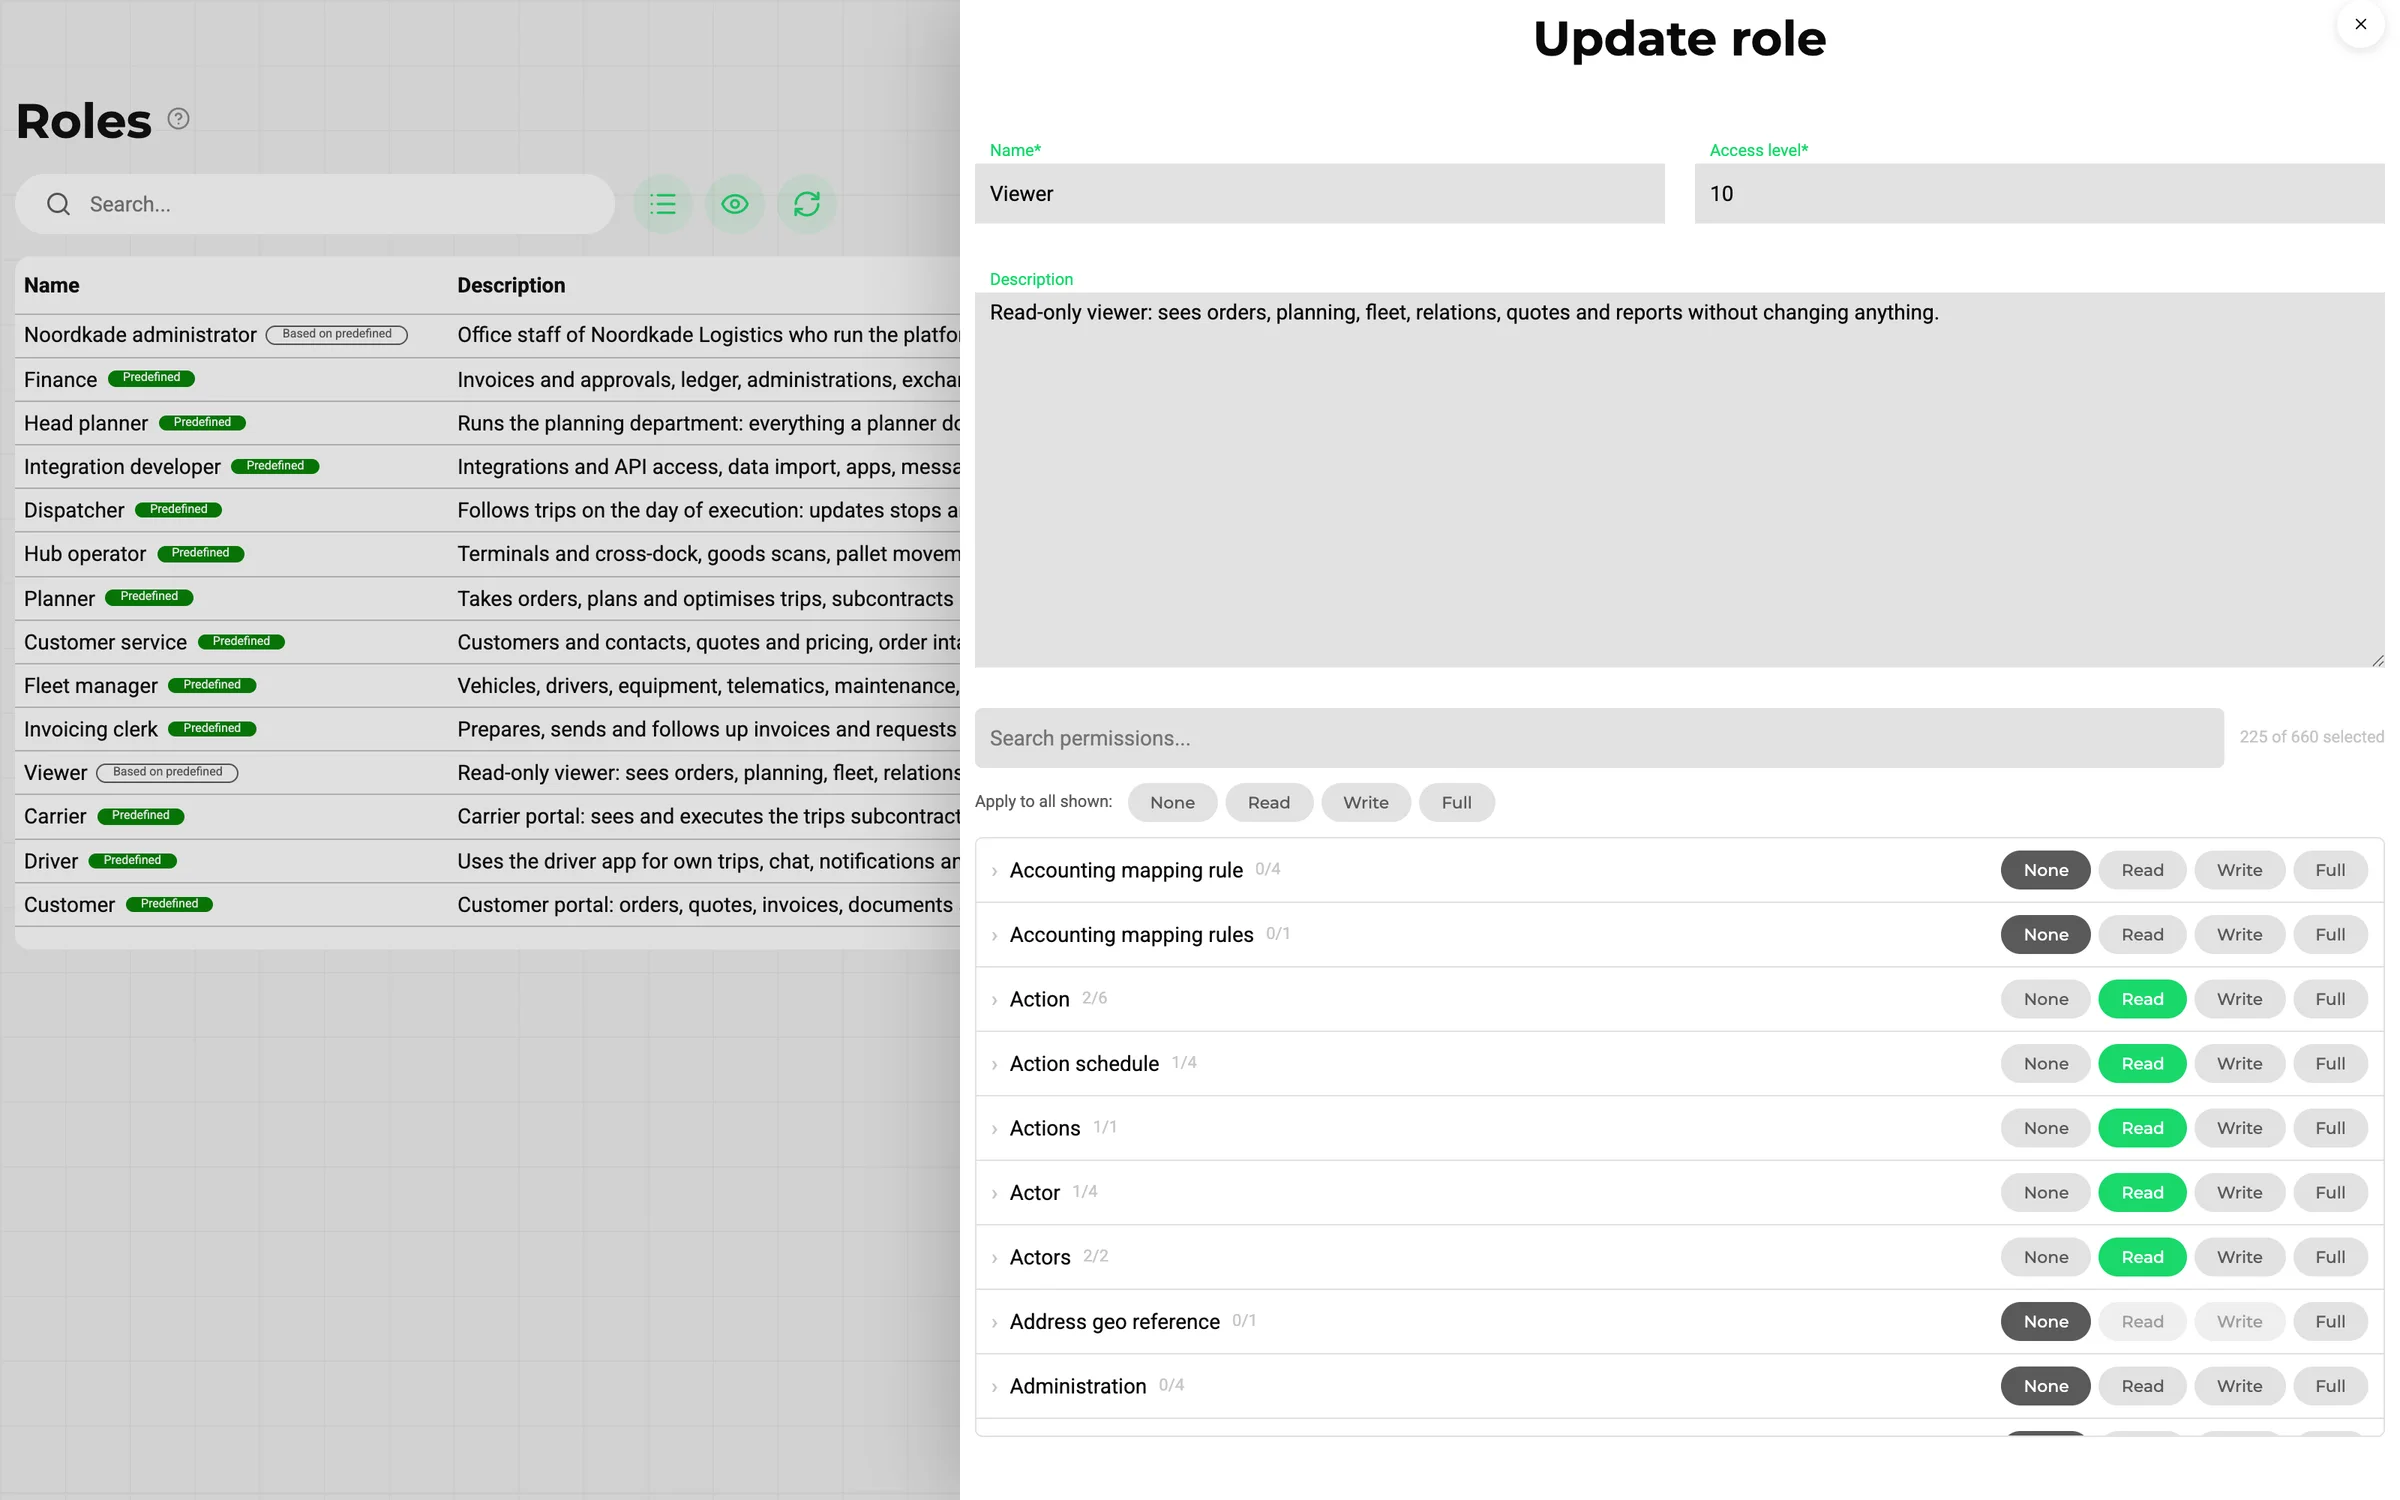
Definieer rollen
Maak rollen aan met een niveau en de permissies die elk nodig heeft; geef velden waar nodig een eigen permissie.
Dwing het inlogbeleid af
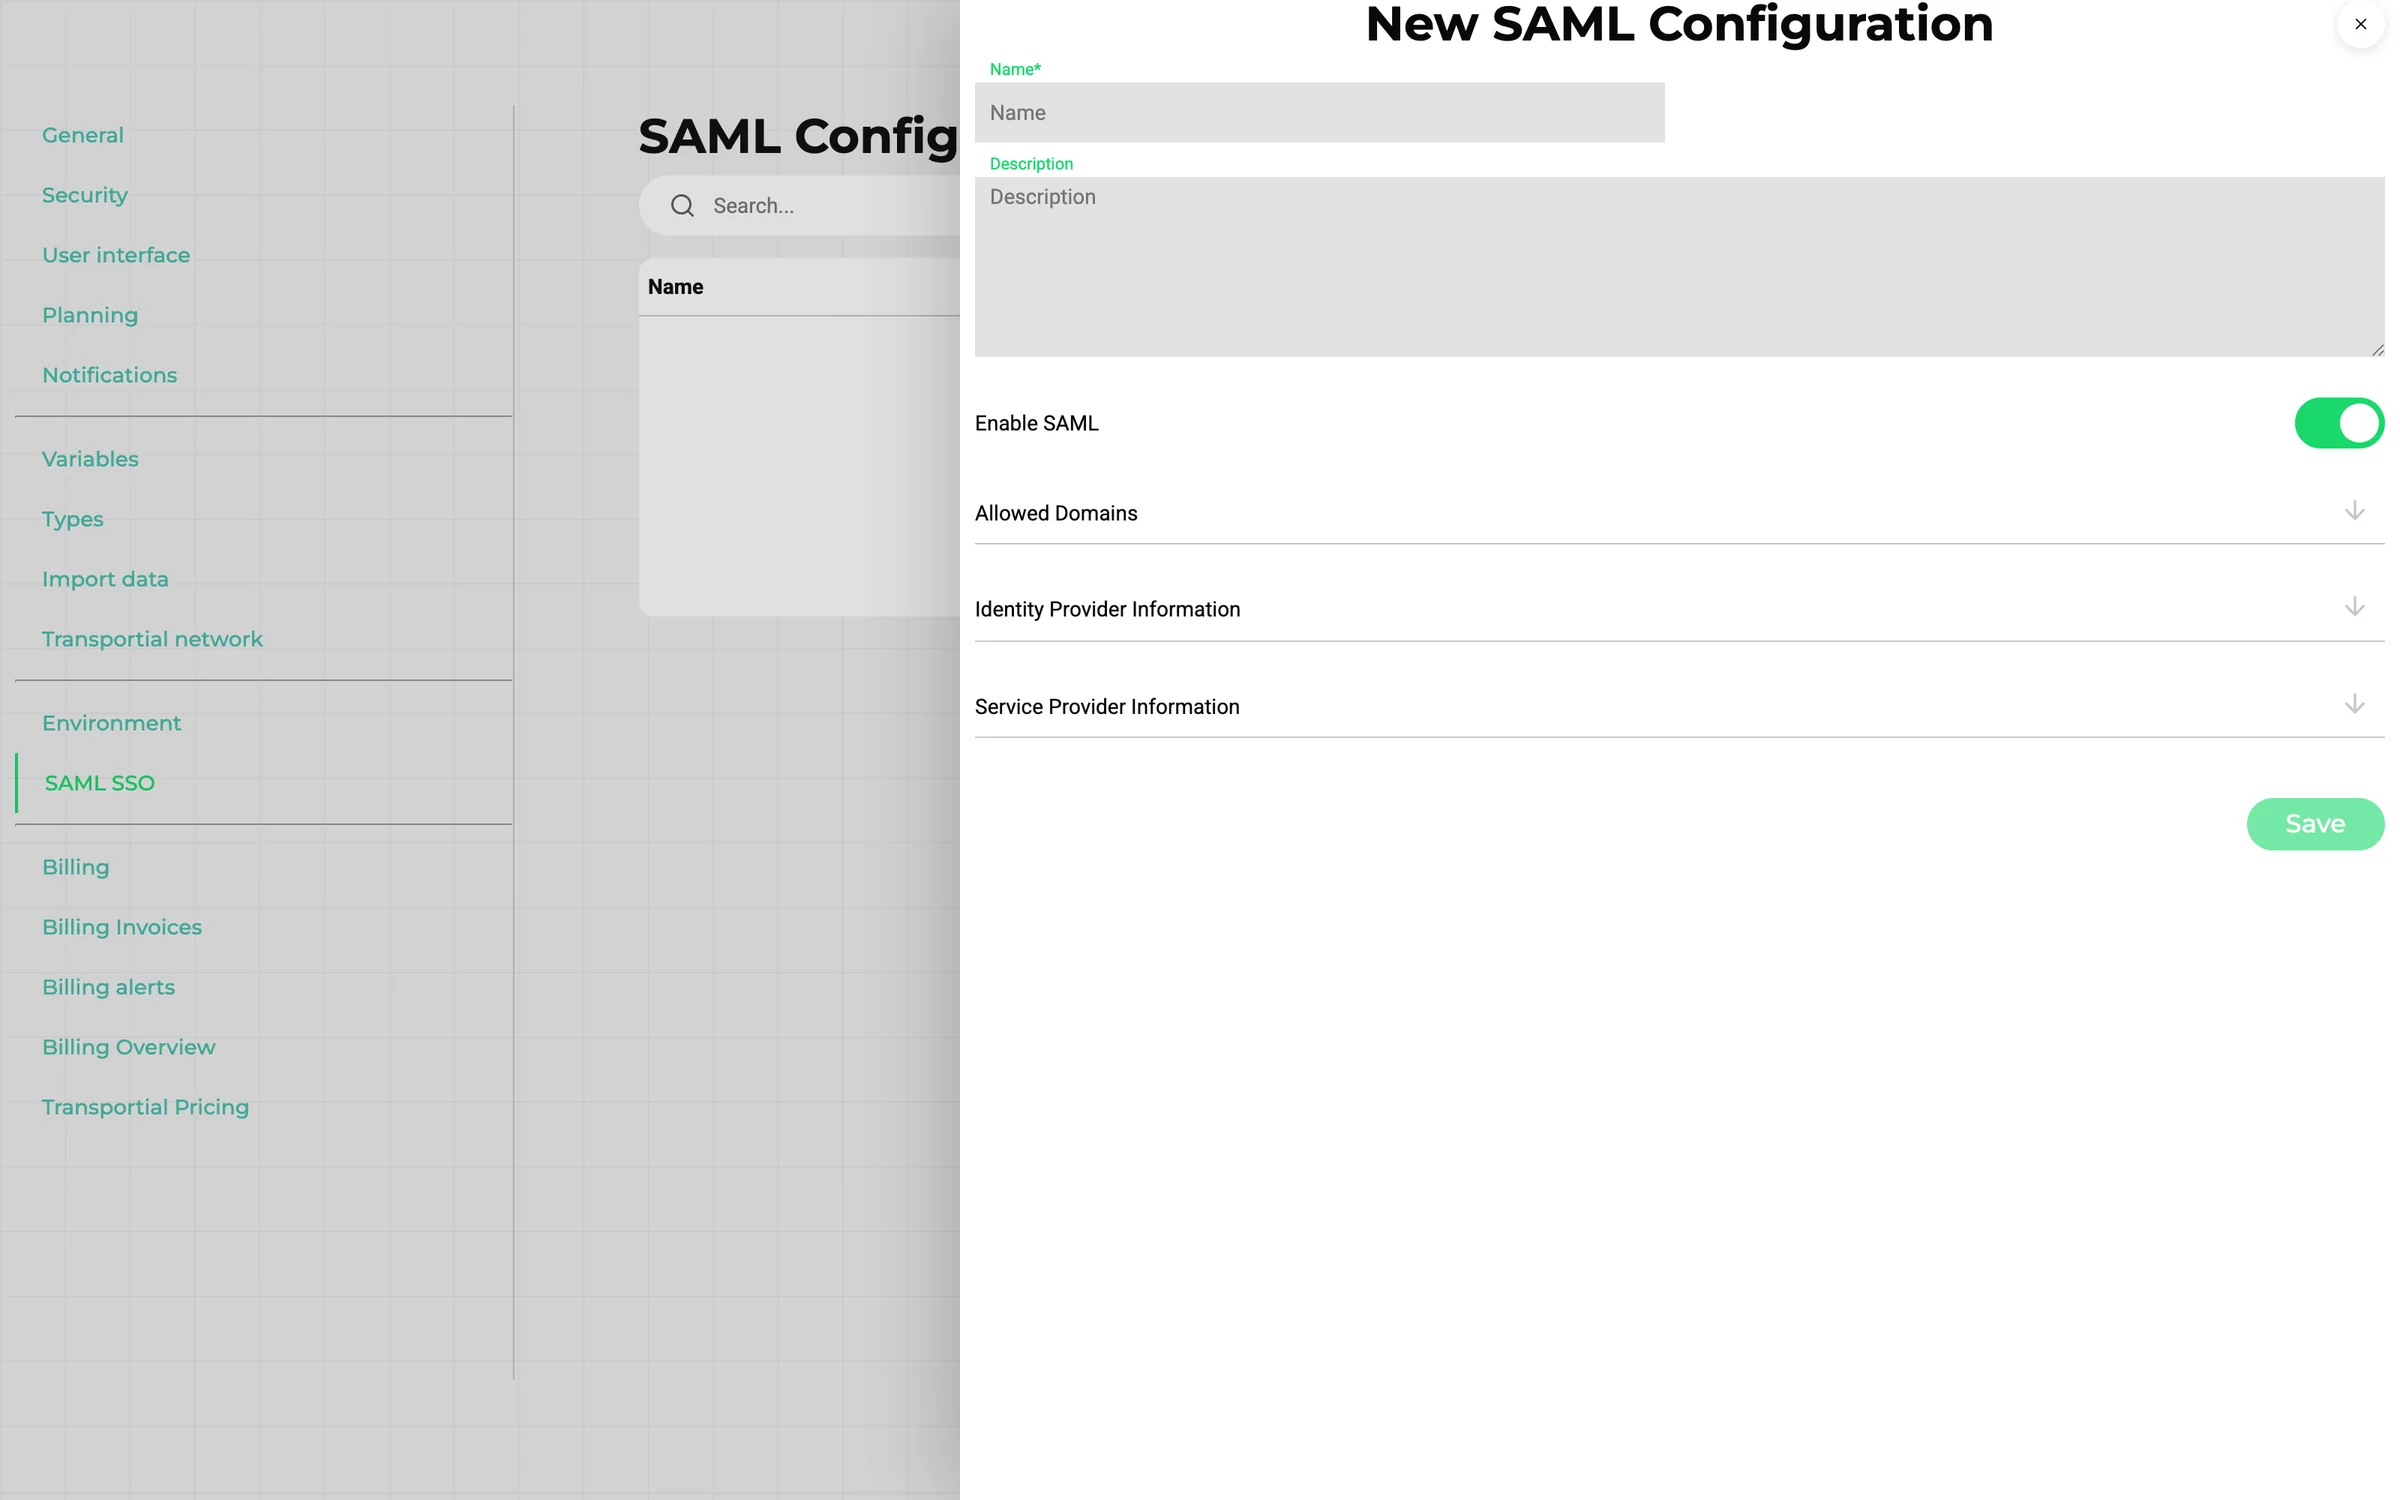
Vereis tweestapsverificatie, koppel SAML voor enterprisegebruikers, beperk e-maildomeinen.
Baken externe toegang af
Klanten krijgen portaalaccounts; partners krijgen API-sleutels of app-tokens; openbare pagina's krijgen tokens en toegestane lijsten.
Audit
Gebruik revisiegeschiedenis en activiteitenlogs wanneer iets uitleg nodig heeft.
Wat het doet
Authenticatie
Sessies en tokens
JWT-sessies, registratie van inlogpogingen, en inlogniveaus van niet ingelogd via tweestapsverificatie vereist tot volledige toegang.
Tweestapsverificatie
TOTP met QR-registratie en herstelcodes, beheerd onder de beveiligingsinstellingen van de gebruiker met beheer van actieve sessies.
SAML 2.0 single sign-on
Per platform, met SP- en IdP-metadata, downloadbare SP-metadata en een uitwisselingslog.
Domeinen en toegang
Toegestane e-maildomeinen per platform, toegangsverzoeken goedgekeurd door een beheerder, en de accounttypes standaard, klant, leverancier, planning en financieel.
Autorisatie
Rollen en niveaus
Rollen met een numeriek niveau (300 planner, 800 beheerder, boven 1000 superbeheerder) en een lijst met permissies.
Honderden permissies
Ongeveer 556 werkwoord-resource-permissies zoals transportorder aanmaken, factuur goedkeuren, trip bevestigen of tachograaf converteren, elk met lezen, schrijven en verwijderen en een bereik van openbaar, privé of eigenaar.
Veldniveau
Velden kunnen een eigen permissie dragen, en platforms verbergen velden per entiteitstype.
Teams
Teamgebonden zichtbaarheid, bijvoorbeeld facturen alleen voor het team van de gebruiker, en automatische ordertoewijzing aan teams.
Integratie- en API-beveiliging
Sleutels en tokens
API-integraties, app-tokens en gebruikerssessies zijn afzonderlijke authenticatietypes; API-sleutels per consument; 500 verzoeken per minuut.
Geheimen
Inloggegevens per integratie met maskering in verzoeklogs, bewaartermijnen, en logmodi alles, fouten of uit.
Openbare toegangspunten
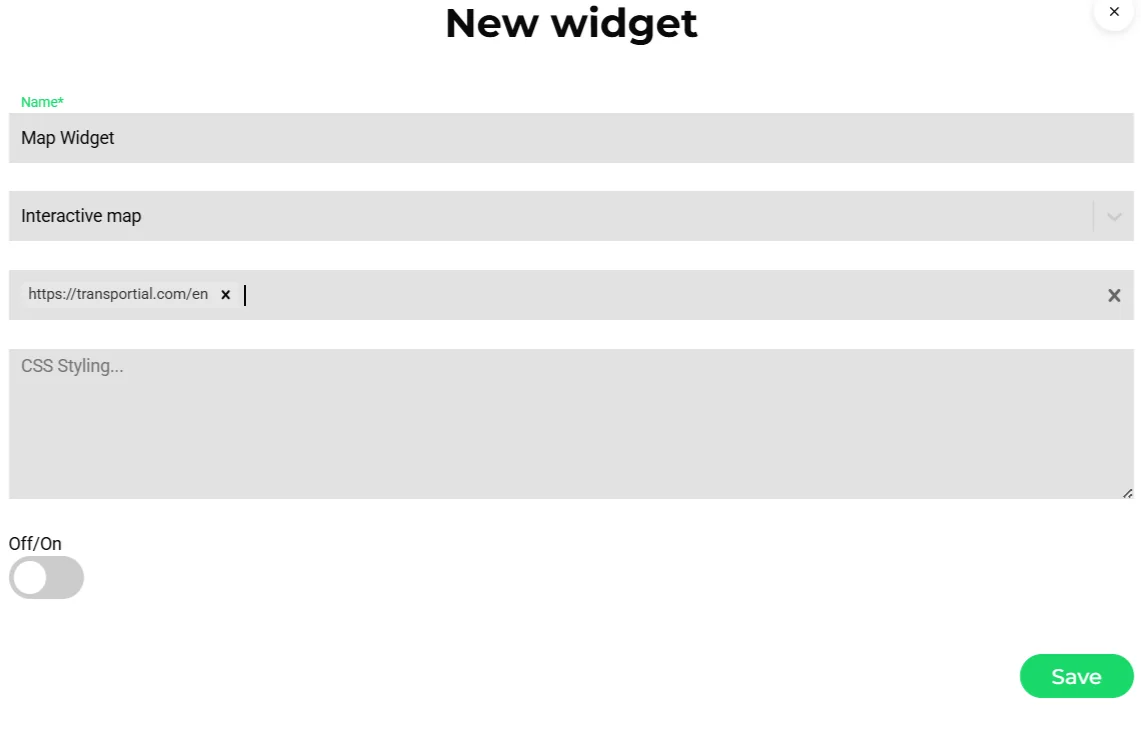
Deellinks met tokens per link en zichtbaarheidsschakelaars; widgets met lijsten van toegestane hostnamen en IP-adressen; socketabonnementen met tenantcontrole.
Webhooks
Ondertekende inkomende webhooks voor betaalproviders en partners.
Auditbaarheid
Revisiegeschiedenis
Elke entiteit wordt geaudit met eerdere waarden, gebruiker en tijdstempel.
Activiteitenlogs
Financiële documenten loggen verstuurd, herinnerd, goedgekeurd, betaald en integratie-events; integraties loggen taken en verzoeken.
Notificaties
Een beveiligingsmelding bij een gewijzigd wachtwoord maakt deel uit van de automatiseringscatalogus.
Technische details. JWT-sessies met inlogniveaus, TOTP-tweestapsverificatie en SAML 2.0 single sign-on per platform. Elke route declareert zijn werkwoord-resource-permissie, eigenschappen kunnen een eigen permissie dragen en tenant-scoping wordt afgedwongen in de API en het live push-kanaal.
Werkt met
Veelgestelde vragen
Is tweestapsverificatie beschikbaar?
Ja. TOTP met QR-registratie en herstelcodes, beheerd in de beveiligingsinstellingen van de gebruiker.
Welke identity providers werken voor SSO?
Elke SAML 2.0 identity provider, per platform geconfigureerd met SP- en IdP-metadata.
Hoe fijnmazig zijn de permissies?
Ongeveer 556 werkwoord-resource-permissies met lezen, schrijven en verwijderen en de bereiken openbaar, privé of eigenaar, bovenop rolniveaus, teamafbakening en permissies op veldniveau.
Zijn integratie-inloggegevens beschermd?
Ja. Inloggegevens worden per integratie opgeslagen, gemaskeerd in verzoeklogs en onderworpen aan bewaartermijnen.
Is er een auditspoor?
Ja. Elke entiteit heeft een revisiegeschiedenis, en financiële documenten en integraties hebben activiteiten- en verzoeklogs.
Begrippen & terminologie
- Rolniveau
- Een numerieke rang op een rol; boven 1000 is superbeheerder.
- Permissie
- Een werkwoord-resource-paar met vlaggen voor lezen, schrijven en verwijderen en een bereik van openbaar, privé of eigenaar.
- TOTP
- Tijdgebaseerde eenmalige wachtwoorden voor tweestapsverificatie, geregistreerd via QR-code met herstelcodes.
- SAML 2.0
- De single-sign-on-standaard die per platform wordt ondersteund met SP- en IdP-metadata.
- Deeltoken
- Het geheim per link dat een openbare order-, trip-, offerte- of factuurpagina beschermt.
Gerelateerde functies
- Multitenancy en White-LabelBeheer uw eigen merkgebonden logistiekplatform — volledig geïsoleerd, volledig aanpasbaar, op uw eigen domein.
 IntegratieframeworkKoppel Transportial aan elk extern systeem — ERP's, telematica, orderplatformen en meer — met een volledige REST API en App Store.
 Rapportage en InzichtenZet operationele data om in beslissingen met configureerbare dashboards, TQL-query's en een volledig auditspoor.