

Sicherheit und Zugangskontrolle
Enterprise-grade Sicherheit von Anfang an eingebaut — Authentifizierung, Autorisierung, 2FA, SSO und vollständiger Prüfpfad.
Ein Blick ins Produkt
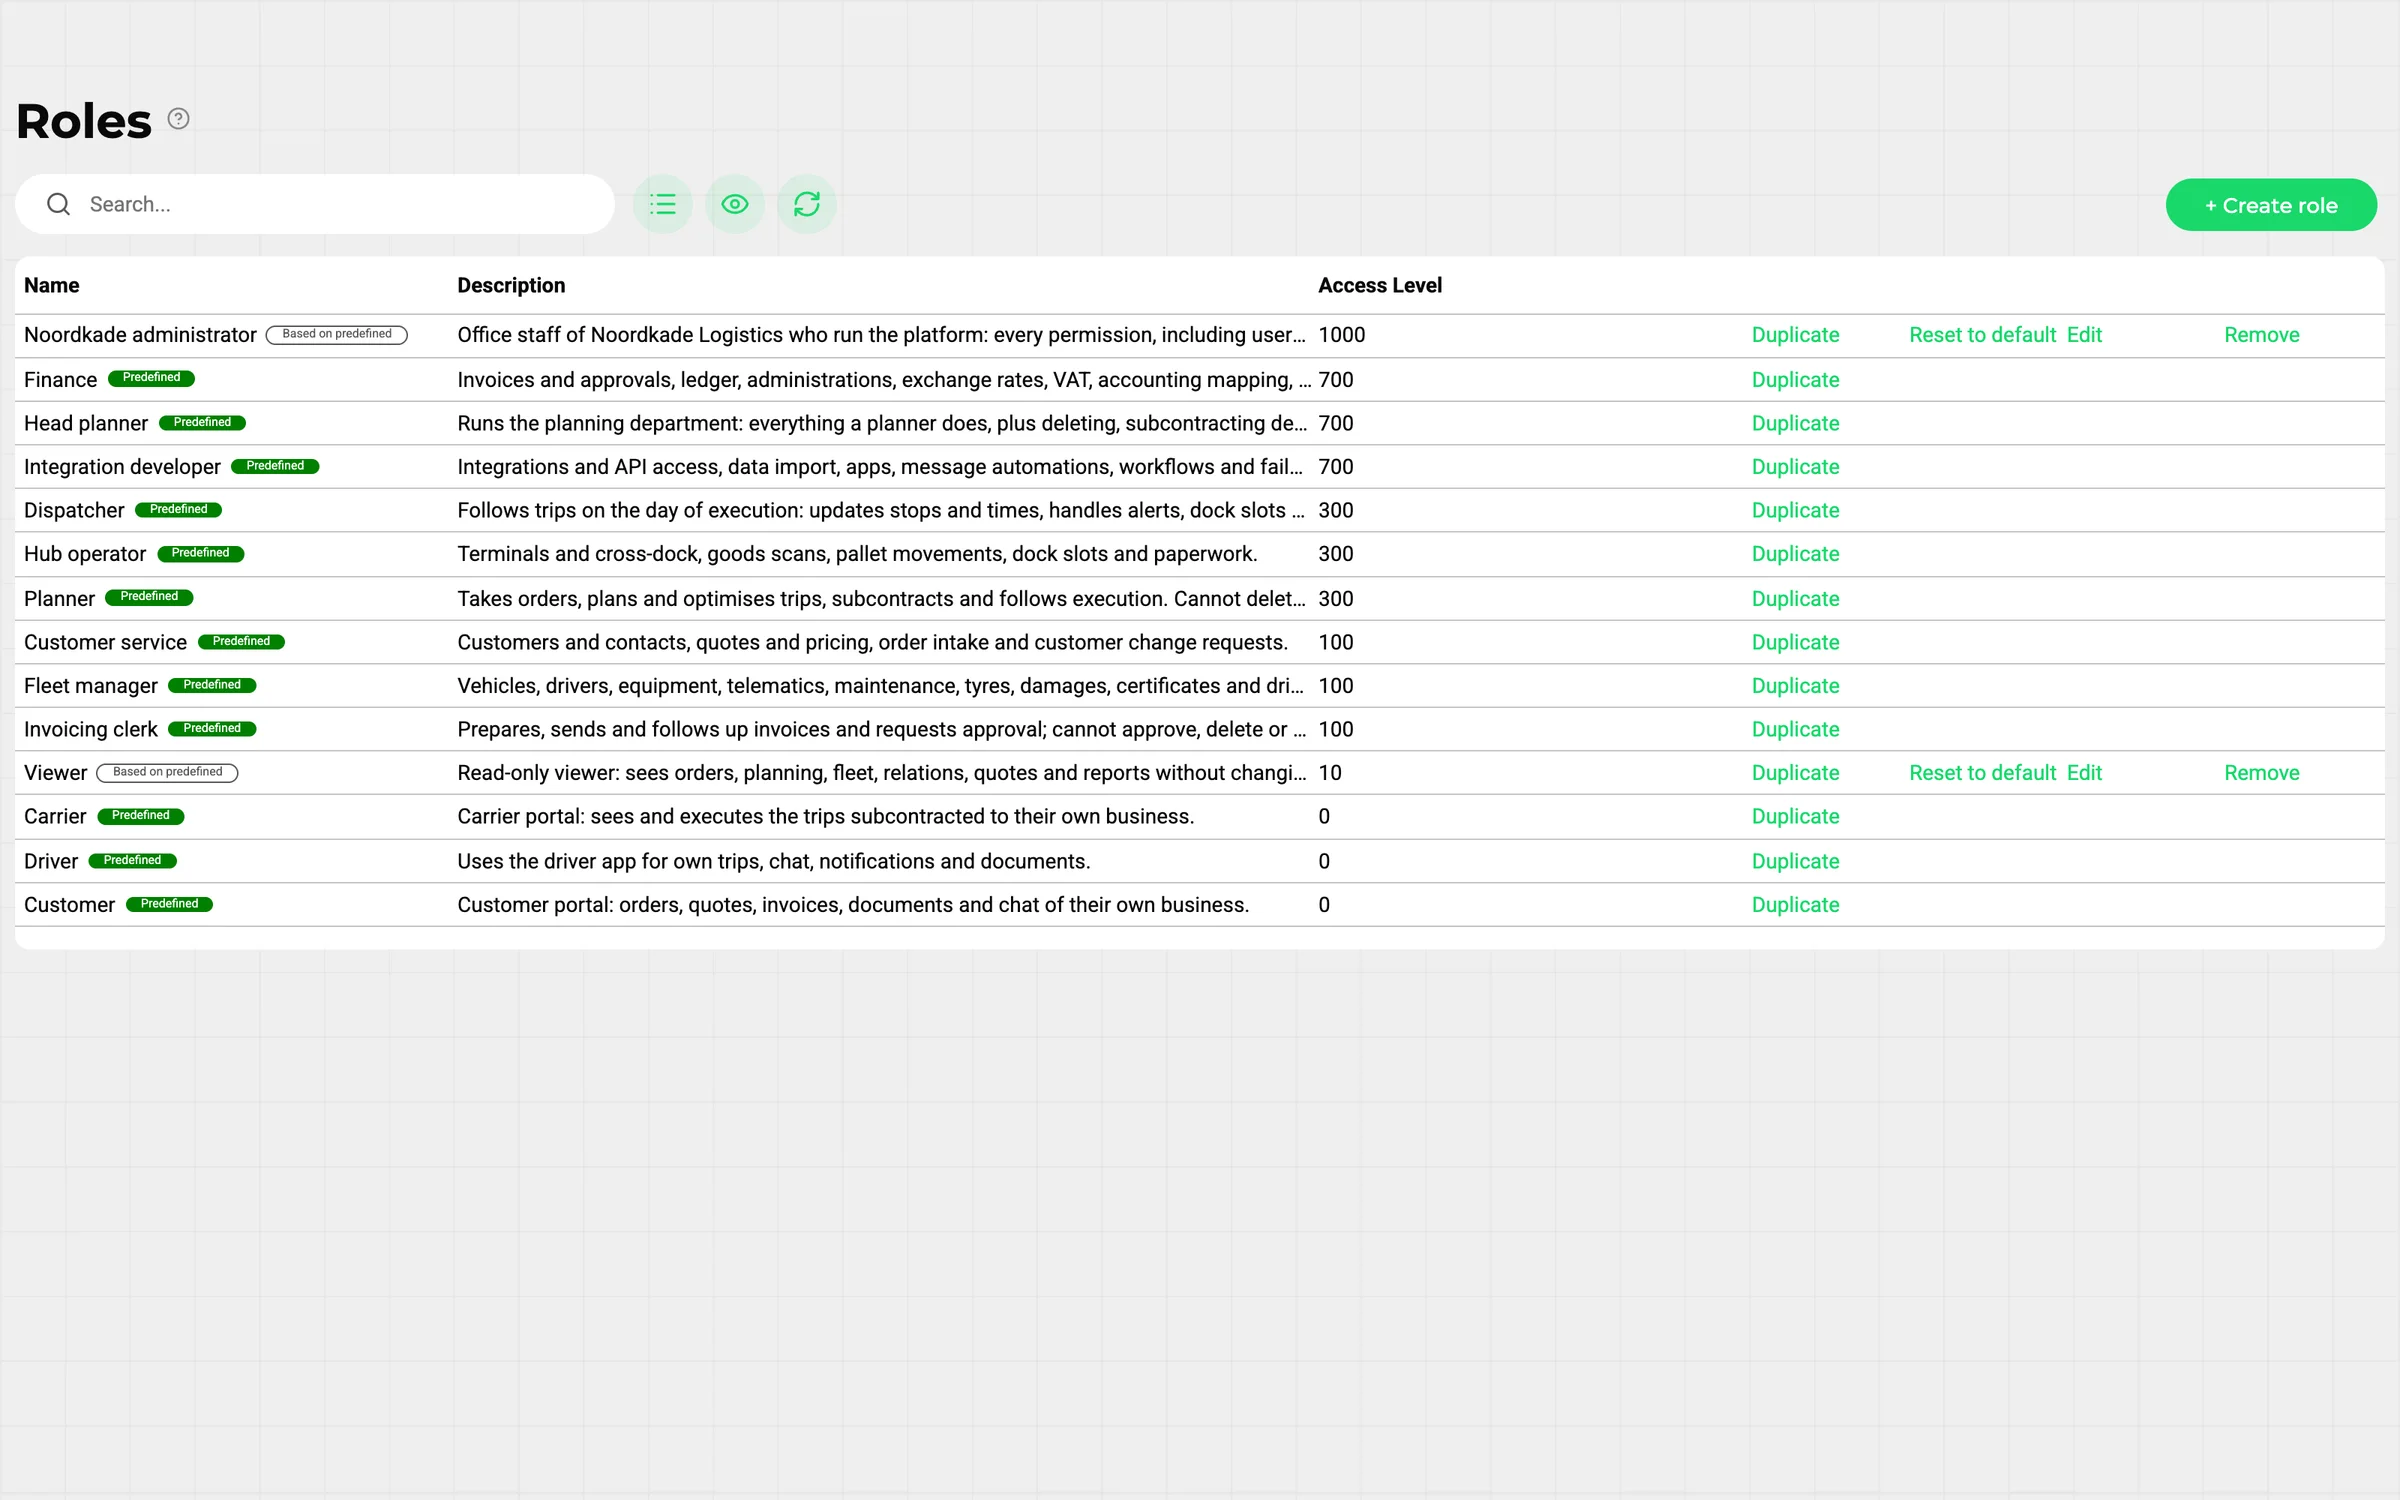
Sicherheit ist bei Transportial kein Nachgedanke. JWT-basierte Authentifizierung mit kurzlebigen Tokens, Zwei-Faktor-Authentifizierung, 550+ benannte Berechtigungen, SAML 2.0 SSO, Argon2-Passwort-Hashing und Ratenbegrenzung pro API-Schlüssel sind Standard — keine Add-ons.
Berechtigungen, die zur Arbeitsweise eines Transportunternehmens passen
Ein Disponent bestätigt Trips, gibt aber keine Rechnungen frei; ein Finanzbenutzer sieht Rechnungen, aber keine Lenkzeiten; ein Kunde sieht seine eigenen Aufträge und sonst nichts. Transportial drückt das mit einem großen, verbbasierten Berechtigungssatz über Rollenstufen, Geltungsbereichen öffentlich, privat oder Eigentümer und Teamgrenzen aus, sodass der Zugriff die Organisation widerspiegelt, statt alle zum Admin zu machen.
Integration · Authentifizierung
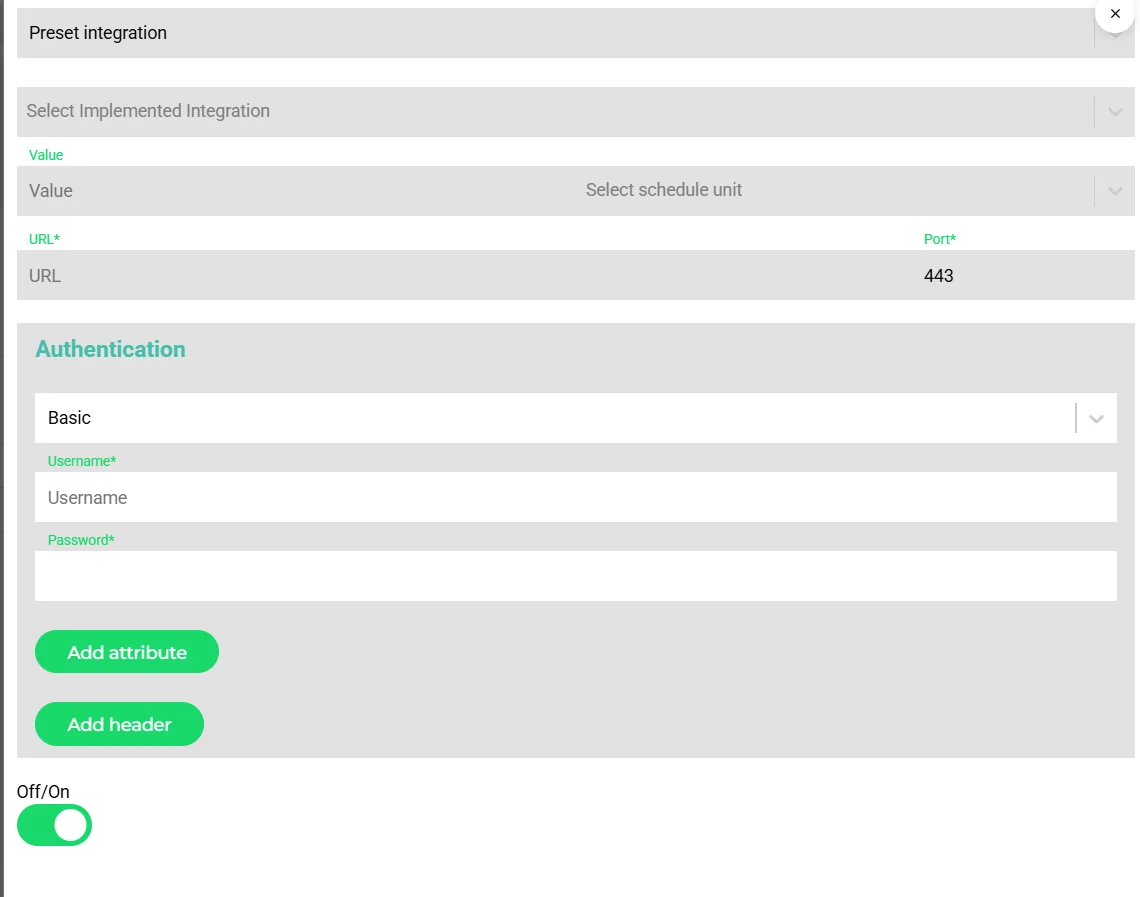
Zugangsdaten werden pro Integration gespeichert, in Protokollen geschwärzt und nie zurückgegeben.
So funktioniert es
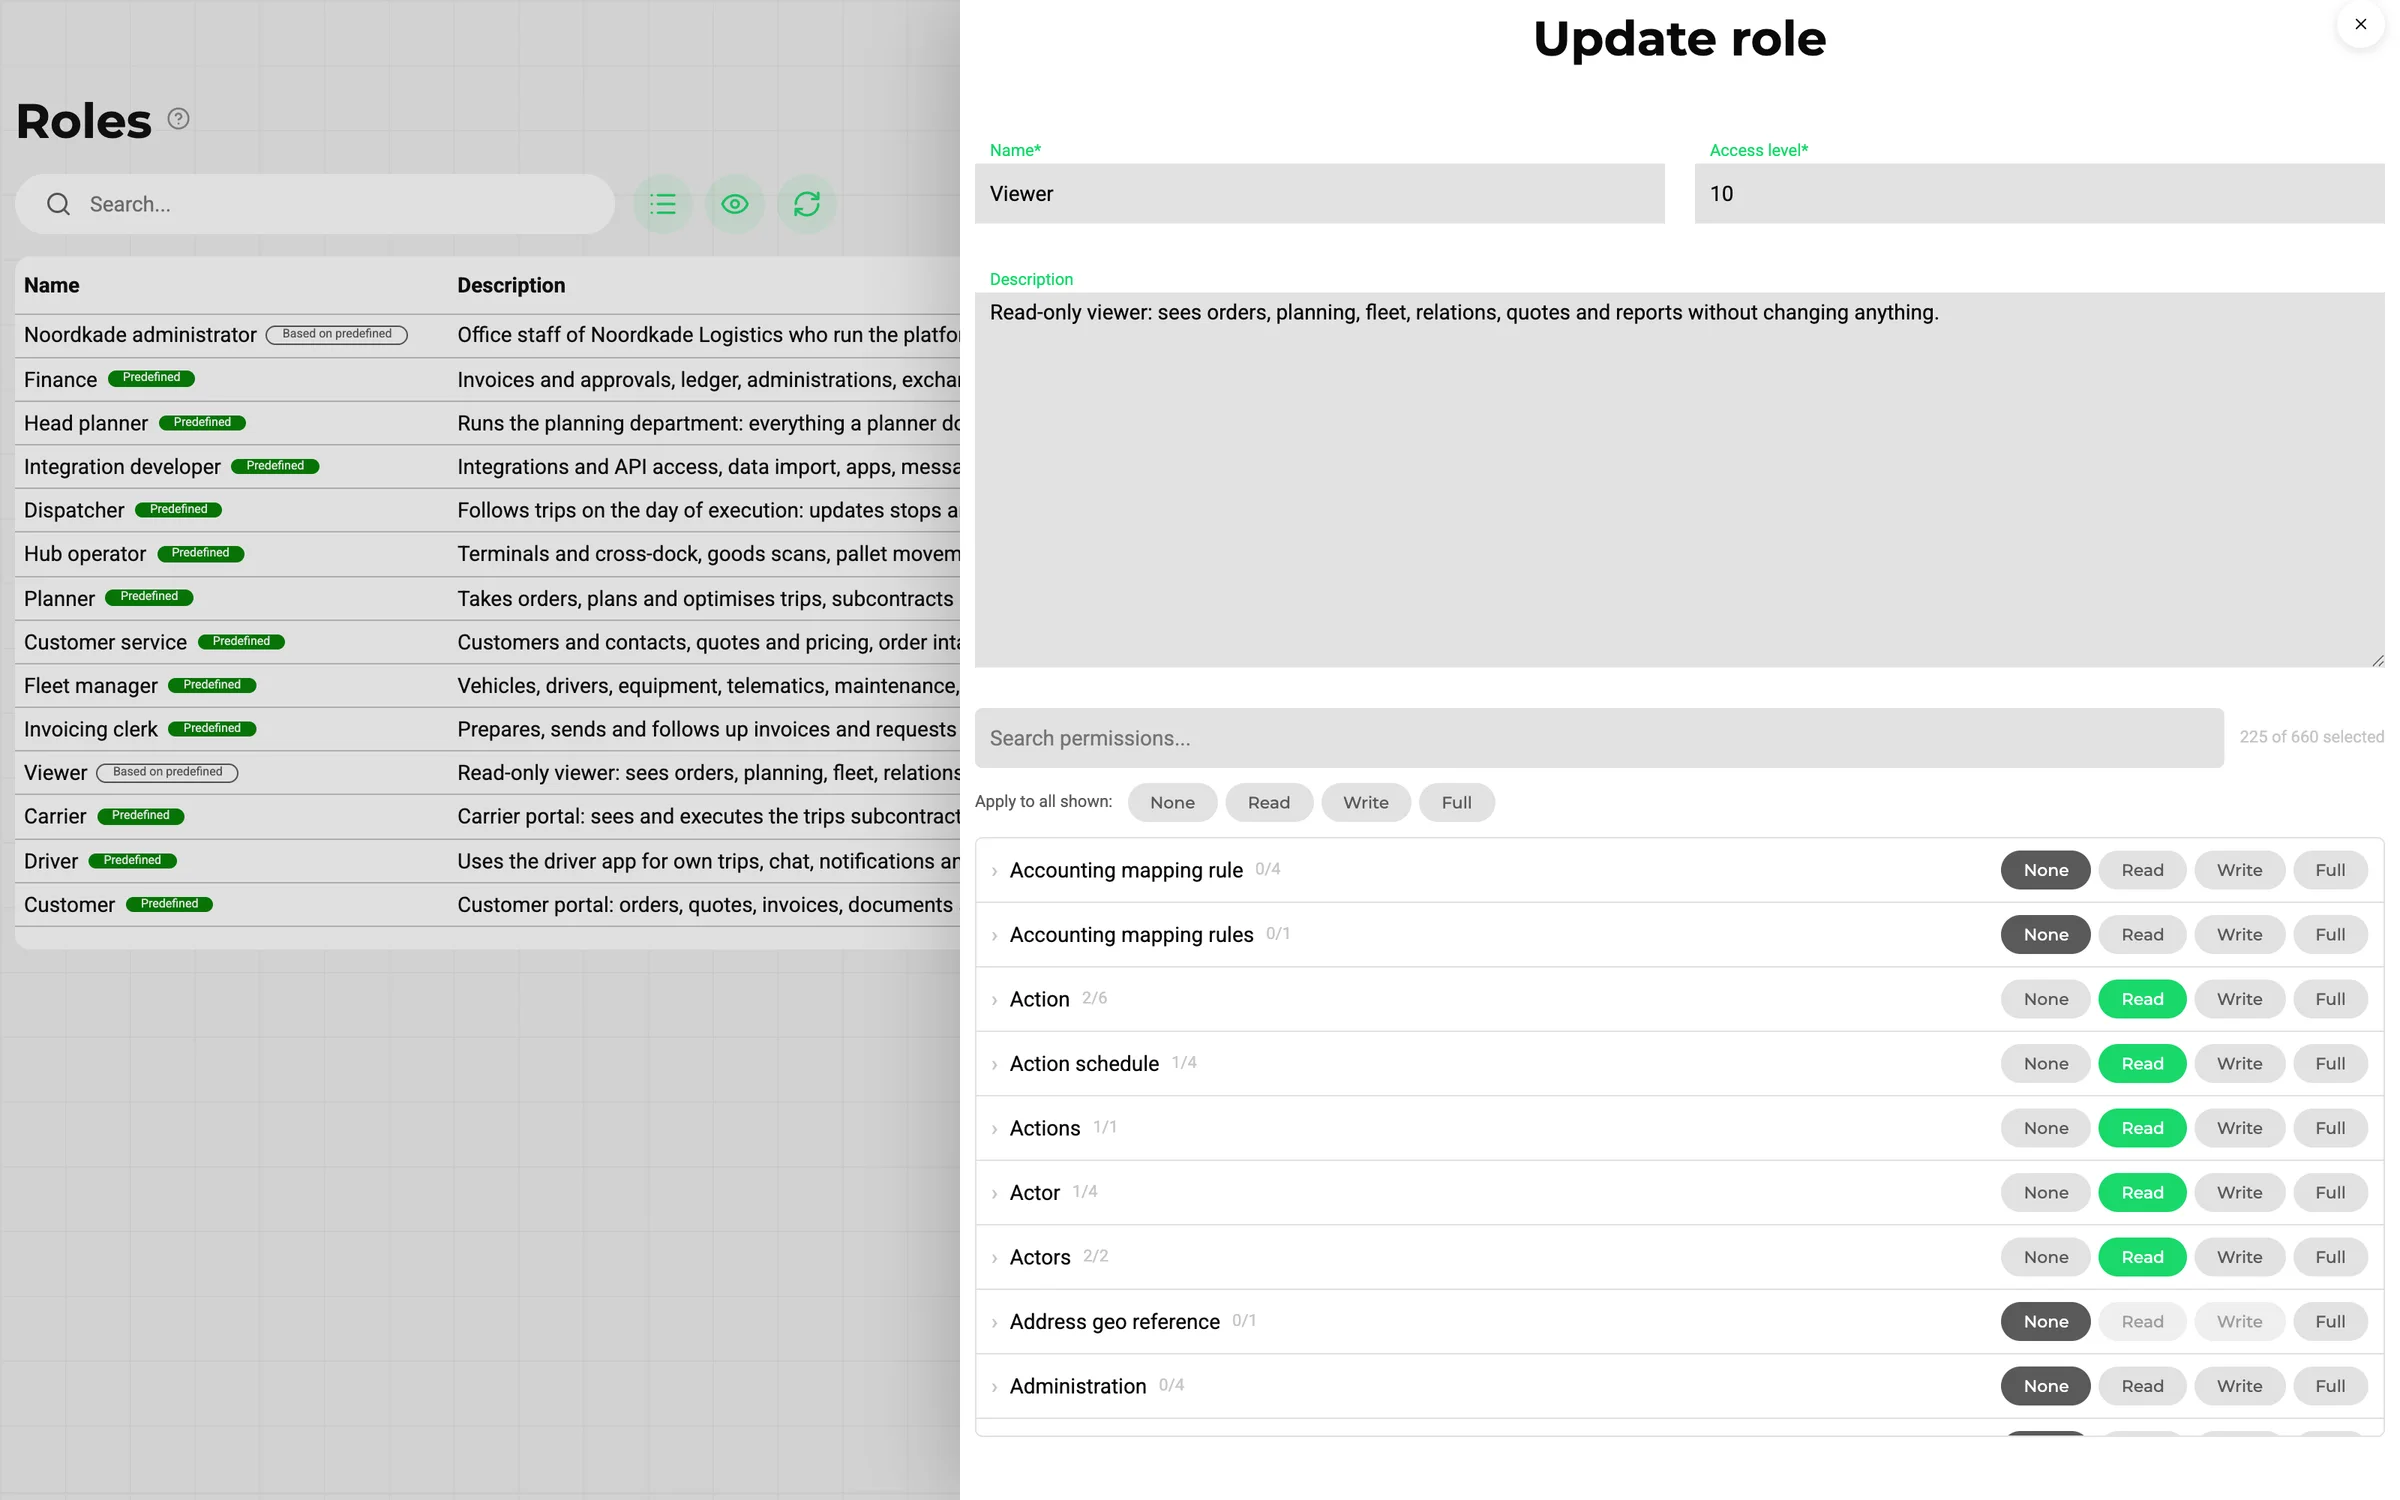
Rollen definieren
Erstellen Sie Rollen mit einer Stufe und den Berechtigungen, die jede braucht; weisen Sie Feldern bei Bedarf eigene Berechtigungen zu.
Anmelderichtlinie durchsetzen
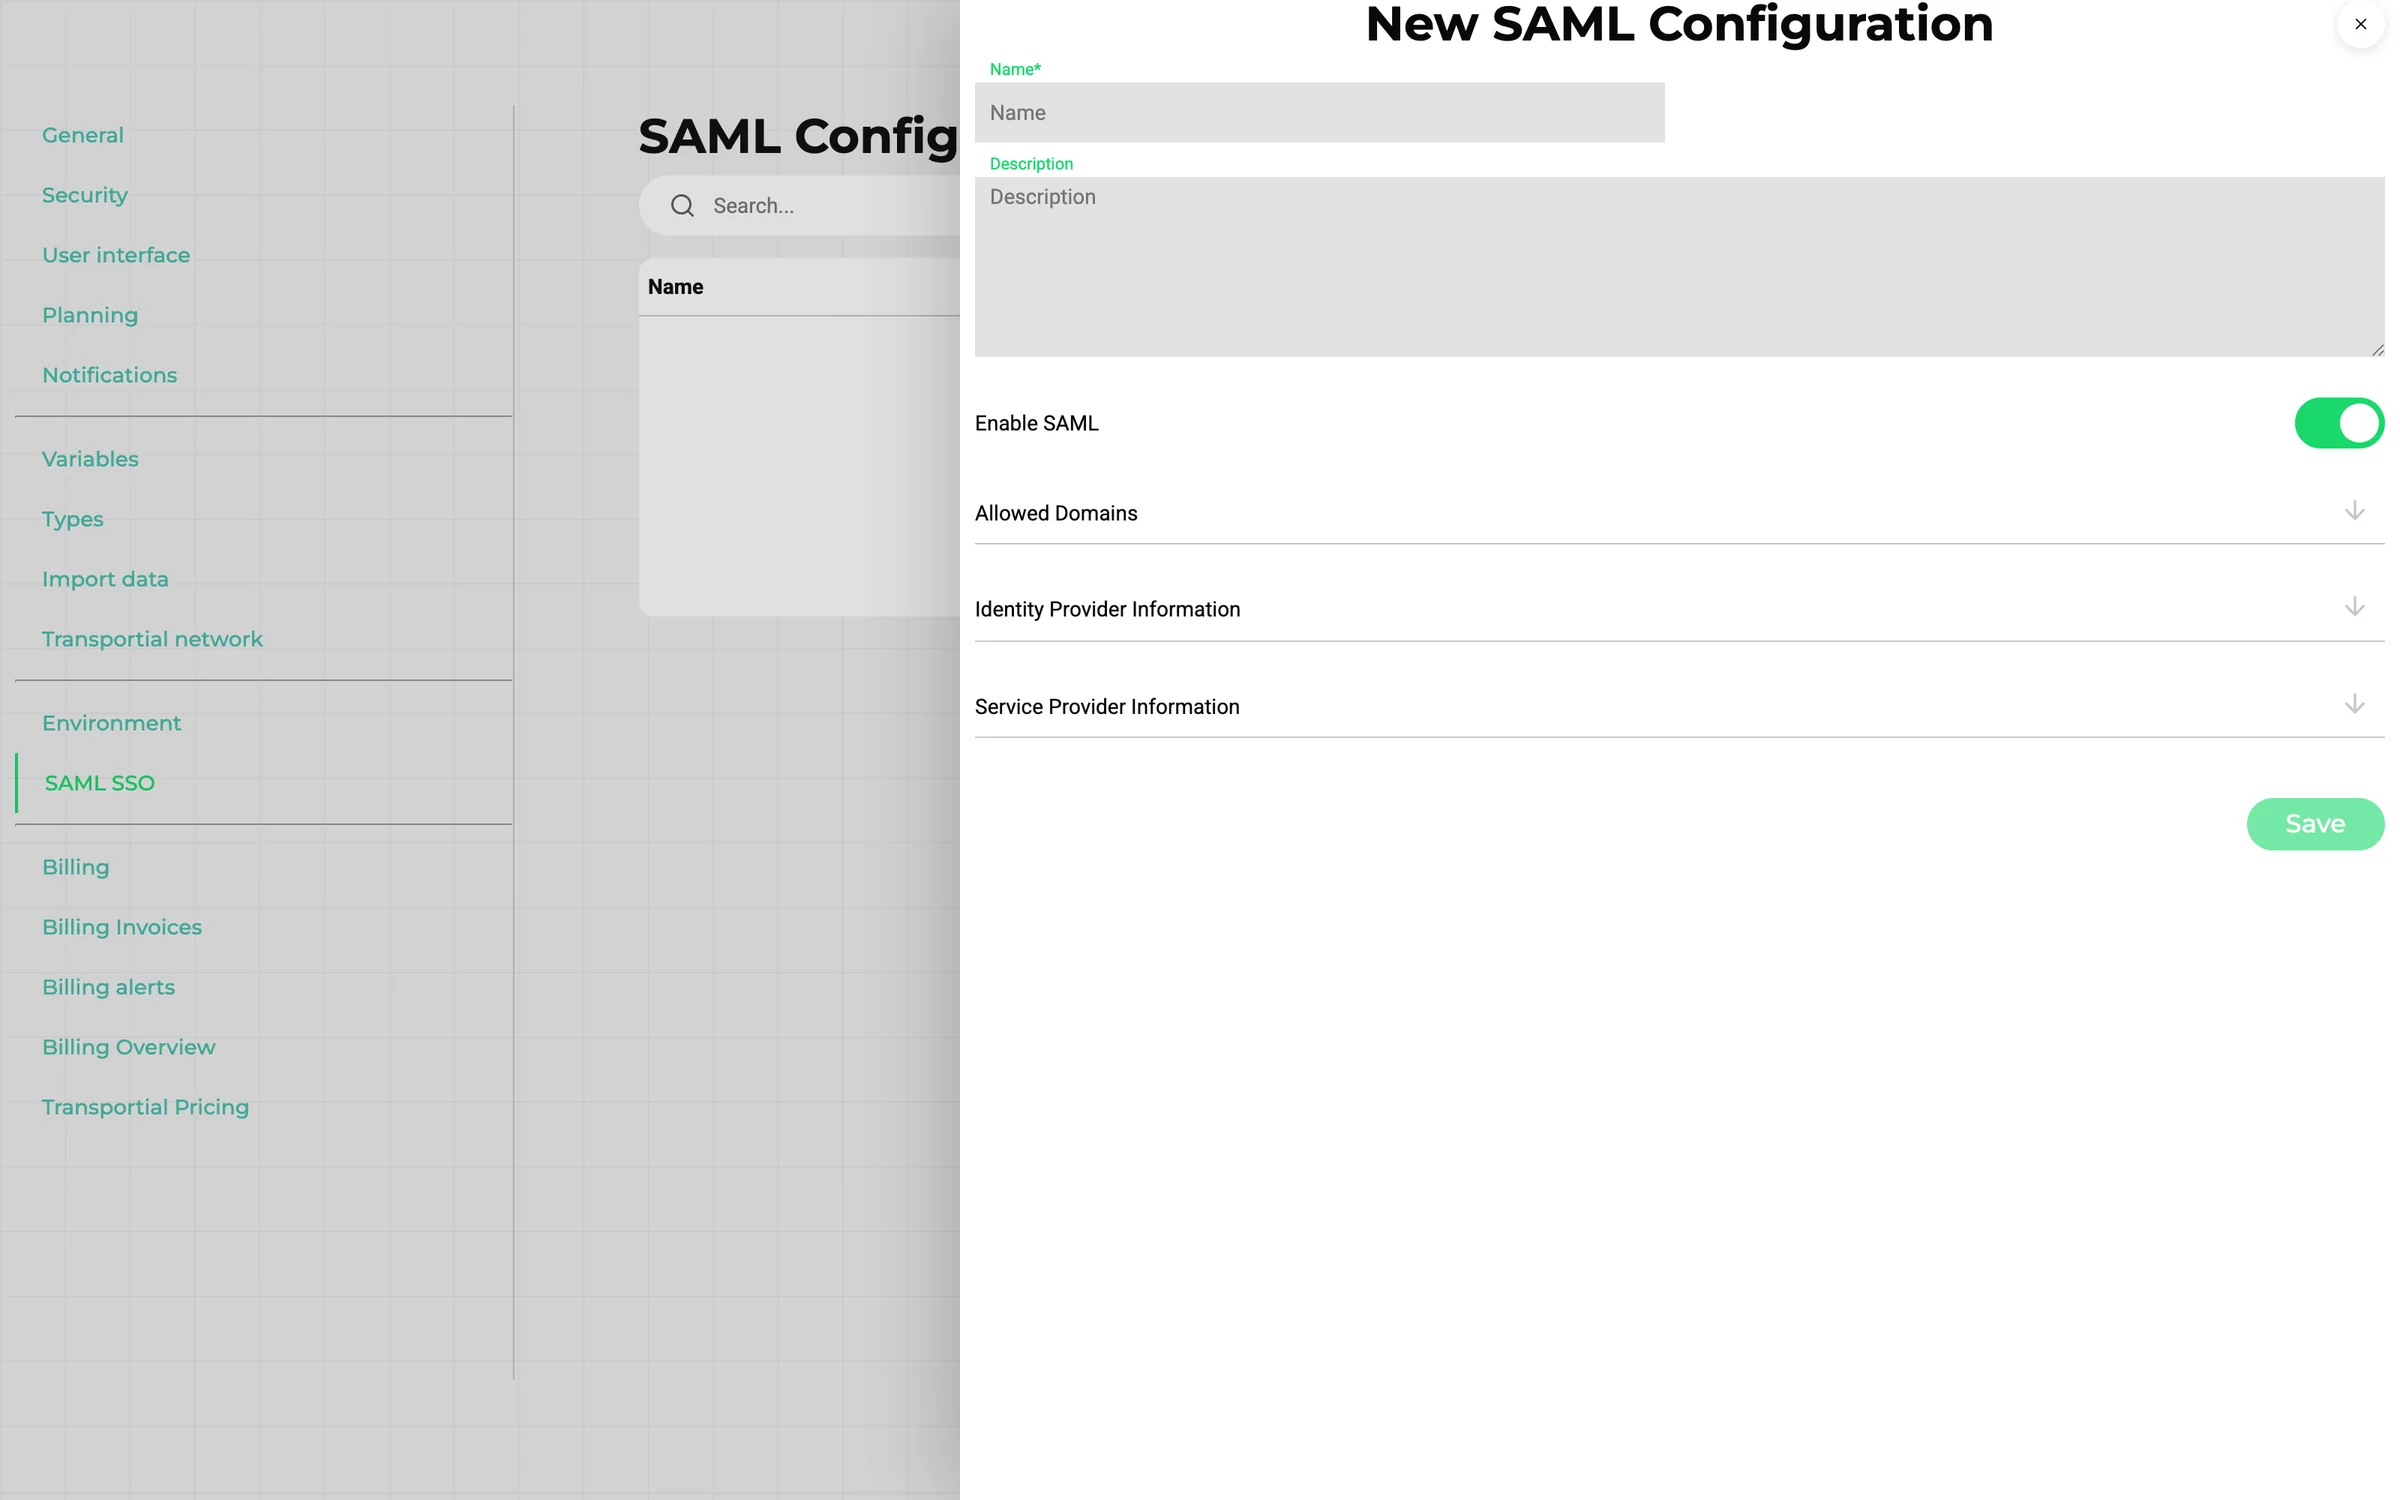
Verlangen Sie Zwei-Faktor, verbinden Sie SAML für Unternehmensbenutzer, beschränken Sie E-Mail-Domains.
Externen Zugang eingrenzen
Kunden erhalten Portalkonten; Partner erhalten API-Schlüssel oder App-Tokens; öffentliche Seiten erhalten Tokens und Positivlisten.
Auditieren
Nutzen Sie Revisionshistorie und Aktivitätsprotokolle, wenn etwas erklärt werden muss.
Was es leistet
Authentifizierung
Sitzungen und Tokens
JWT-Sitzungen, Verfolgung von Anmeldeversuchen und Anmeldestufen von nicht angemeldet über Zwei-Faktor erforderlich bis Vollzugriff.
Zwei-Faktor
TOTP mit QR-Registrierung und Wiederherstellungscodes, verwaltet in den Sicherheitseinstellungen des Benutzers mit Kontrolle aktiver Sitzungen.
SAML 2.0 Single Sign-on
Pro Plattform, mit SP- und IdP-Metadaten, herunterladbaren SP-Metadaten und einem Austauschprotokoll.
Domains und Zugang
Erlaubte E-Mail-Domains pro Plattform, von einem Admin freigegebene Zugangsanfragen und die Kontotypen Standard, Kunde, Lieferant, Planung und Finanzen.
Autorisierung
Rollen und Stufen
Rollen mit einer numerischen Stufe (300 Disponent, 800 Admin, über 1000 Super-Admin) und einer Liste von Berechtigungen.
Hunderte Berechtigungen
Rund 556 Verb-Ressource-Berechtigungen wie Transportauftrag erstellen, Rechnung freigeben, Trip bestätigen oder Tachograf konvertieren, jeweils mit lesen, schreiben und löschen sowie einem Geltungsbereich öffentlich, privat oder Eigentümer.
Eigenschaftsebene
Felder können eine eigene Berechtigung tragen, und Plattformen blenden Felder pro Entitätstyp aus.
Teams
Teambeschränkte Sichtbarkeit, etwa Rechnungen nur für das Team des Benutzers, und automatische Auftragszuweisung an Teams.
Integrations- und API-Sicherheit
Schlüssel und Tokens
API-Integrationen, App-Tokens und Benutzersitzungen sind getrennte Auth-Typen; API-Schlüssel pro Konsument; 500 Anfragen pro Minute.
Geheimnisse
Zugangsdaten pro Integration mit Schwärzung in Anfrageprotokollen, Aufbewahrungsgrenzen und den Protokollierungsmodi alle, Fehler oder aus.
Öffentliche Oberflächen
Freigabelinks mit Tokens pro Link und Sichtbarkeitsschaltern; Widgets mit Hostname- und IP-Positivlisten; mandantengeprüfte Socket-Abonnements.
Webhooks
Signierte eingehende Webhooks für Zahlungsanbieter und Partner.
Nachvollziehbarkeit
Revisionshistorie
Jede Entität wird mit früheren Werten, Benutzer und Zeitstempel auditiert.
Aktivitätsprotokolle
Finanzdokumente protokollieren gesendet, gemahnt, freigegeben, bezahlt und Integrationsereignisse; Integrationen protokollieren Tasks und Anfragen.
Benachrichtigungen
Ein Sicherheitshinweis bei Passwortänderung ist Teil des Automatisierungskatalogs.
Technische Details. JWT-Sitzungen mit Login-Stufen, TOTP-Zwei-Faktor und SAML-2.0-Single-Sign-on je Plattform. Jede Route deklariert ihre Verb-Ressource-Berechtigung, Eigenschaften können eine eigene Berechtigung tragen, und die Mandantentrennung wird in der API und im Live-Push-Kanal durchgesetzt.
Funktioniert mit
Häufig gestellte Fragen
Ist Zwei-Faktor-Authentifizierung verfügbar?
Ja. TOTP mit QR-Registrierung und Wiederherstellungscodes, verwaltet in den Sicherheitseinstellungen des Benutzers.
Welche Identitätsanbieter funktionieren für SSO?
Jeder SAML-2.0-Identitätsanbieter, pro Plattform mit SP- und IdP-Metadaten konfiguriert.
Wie feingranular sind die Berechtigungen?
Rund 556 Verb-Ressource-Berechtigungen mit lesen, schreiben und löschen und den Geltungsbereichen öffentlich, privat oder Eigentümer, über Rollenstufen, Teambeschränkung und Berechtigungen auf Feldebene.
Sind Integrationszugangsdaten geschützt?
Ja. Zugangsdaten werden pro Integration gespeichert, in Anfrageprotokollen geschwärzt und unterliegen Aufbewahrungsgrenzen.
Gibt es einen Prüfpfad?
Ja. Jede Entität hat eine Revisionshistorie, und Finanzdokumente und Integrationen haben Aktivitäts- und Anfrageprotokolle.
Konzepte & Terminologie
- Rollenstufe
- Ein numerischer Rang auf einer Rolle; über 1000 ist Super-Admin.
- Berechtigung
- Ein Verb-Ressource-Paar mit den Kennzeichen lesen, schreiben und löschen und einem Geltungsbereich öffentlich, privat oder Eigentümer.
- TOTP
- Zeitbasierte Einmalpasswörter für die Zwei-Faktor-Authentifizierung, per QR-Code registriert, mit Wiederherstellungscodes.
- SAML 2.0
- Der pro Plattform unterstützte Single-Sign-on-Standard mit SP- und IdP-Metadaten.
- Freigabe-Token
- Das Geheimnis pro Link, das eine öffentliche Auftrags-, Trip-, Angebots- oder Rechnungsseite schützt.
Verwandte Funktionen
- Multi-Mandantenfähigkeit und White-LabelBetreiben Sie Ihre eigene markenkonforme Logistikplattform — vollständig isoliert, vollständig anpassbar, auf Ihrer eigenen Domain.
 IntegrationsframeworkVerbinden Sie Transportial mit jedem externen System — ERPs, Telematik, Bestellplattformen und mehr — mit einer vollständigen REST API und App Store.
 Berichte und EinblickeVerwandeln Sie Betriebsdaten in Entscheidungen mit konfigurierbaren Dashboards, TQL-Abfragen und einem vollständigen Prüfpfad.