

Seguridad y Control de Acceso
Seguridad de nivel empresarial integrada desde el principio — autenticación, autorización, 2FA, SSO y rastro de auditoría completo.
Así es el producto
La seguridad no es una ocurrencia tardía en Transportial. La autenticación basada en JWT con tokens de corta duración, la autenticación de dos factores, más de 200 permisos nombrados, SAML 2.0 SSO, hash de contraseñas Argon2 y la limitación de velocidad por clave API son estándar — no complementos.
Permisos que se ajustan a cómo trabaja una empresa de transporte
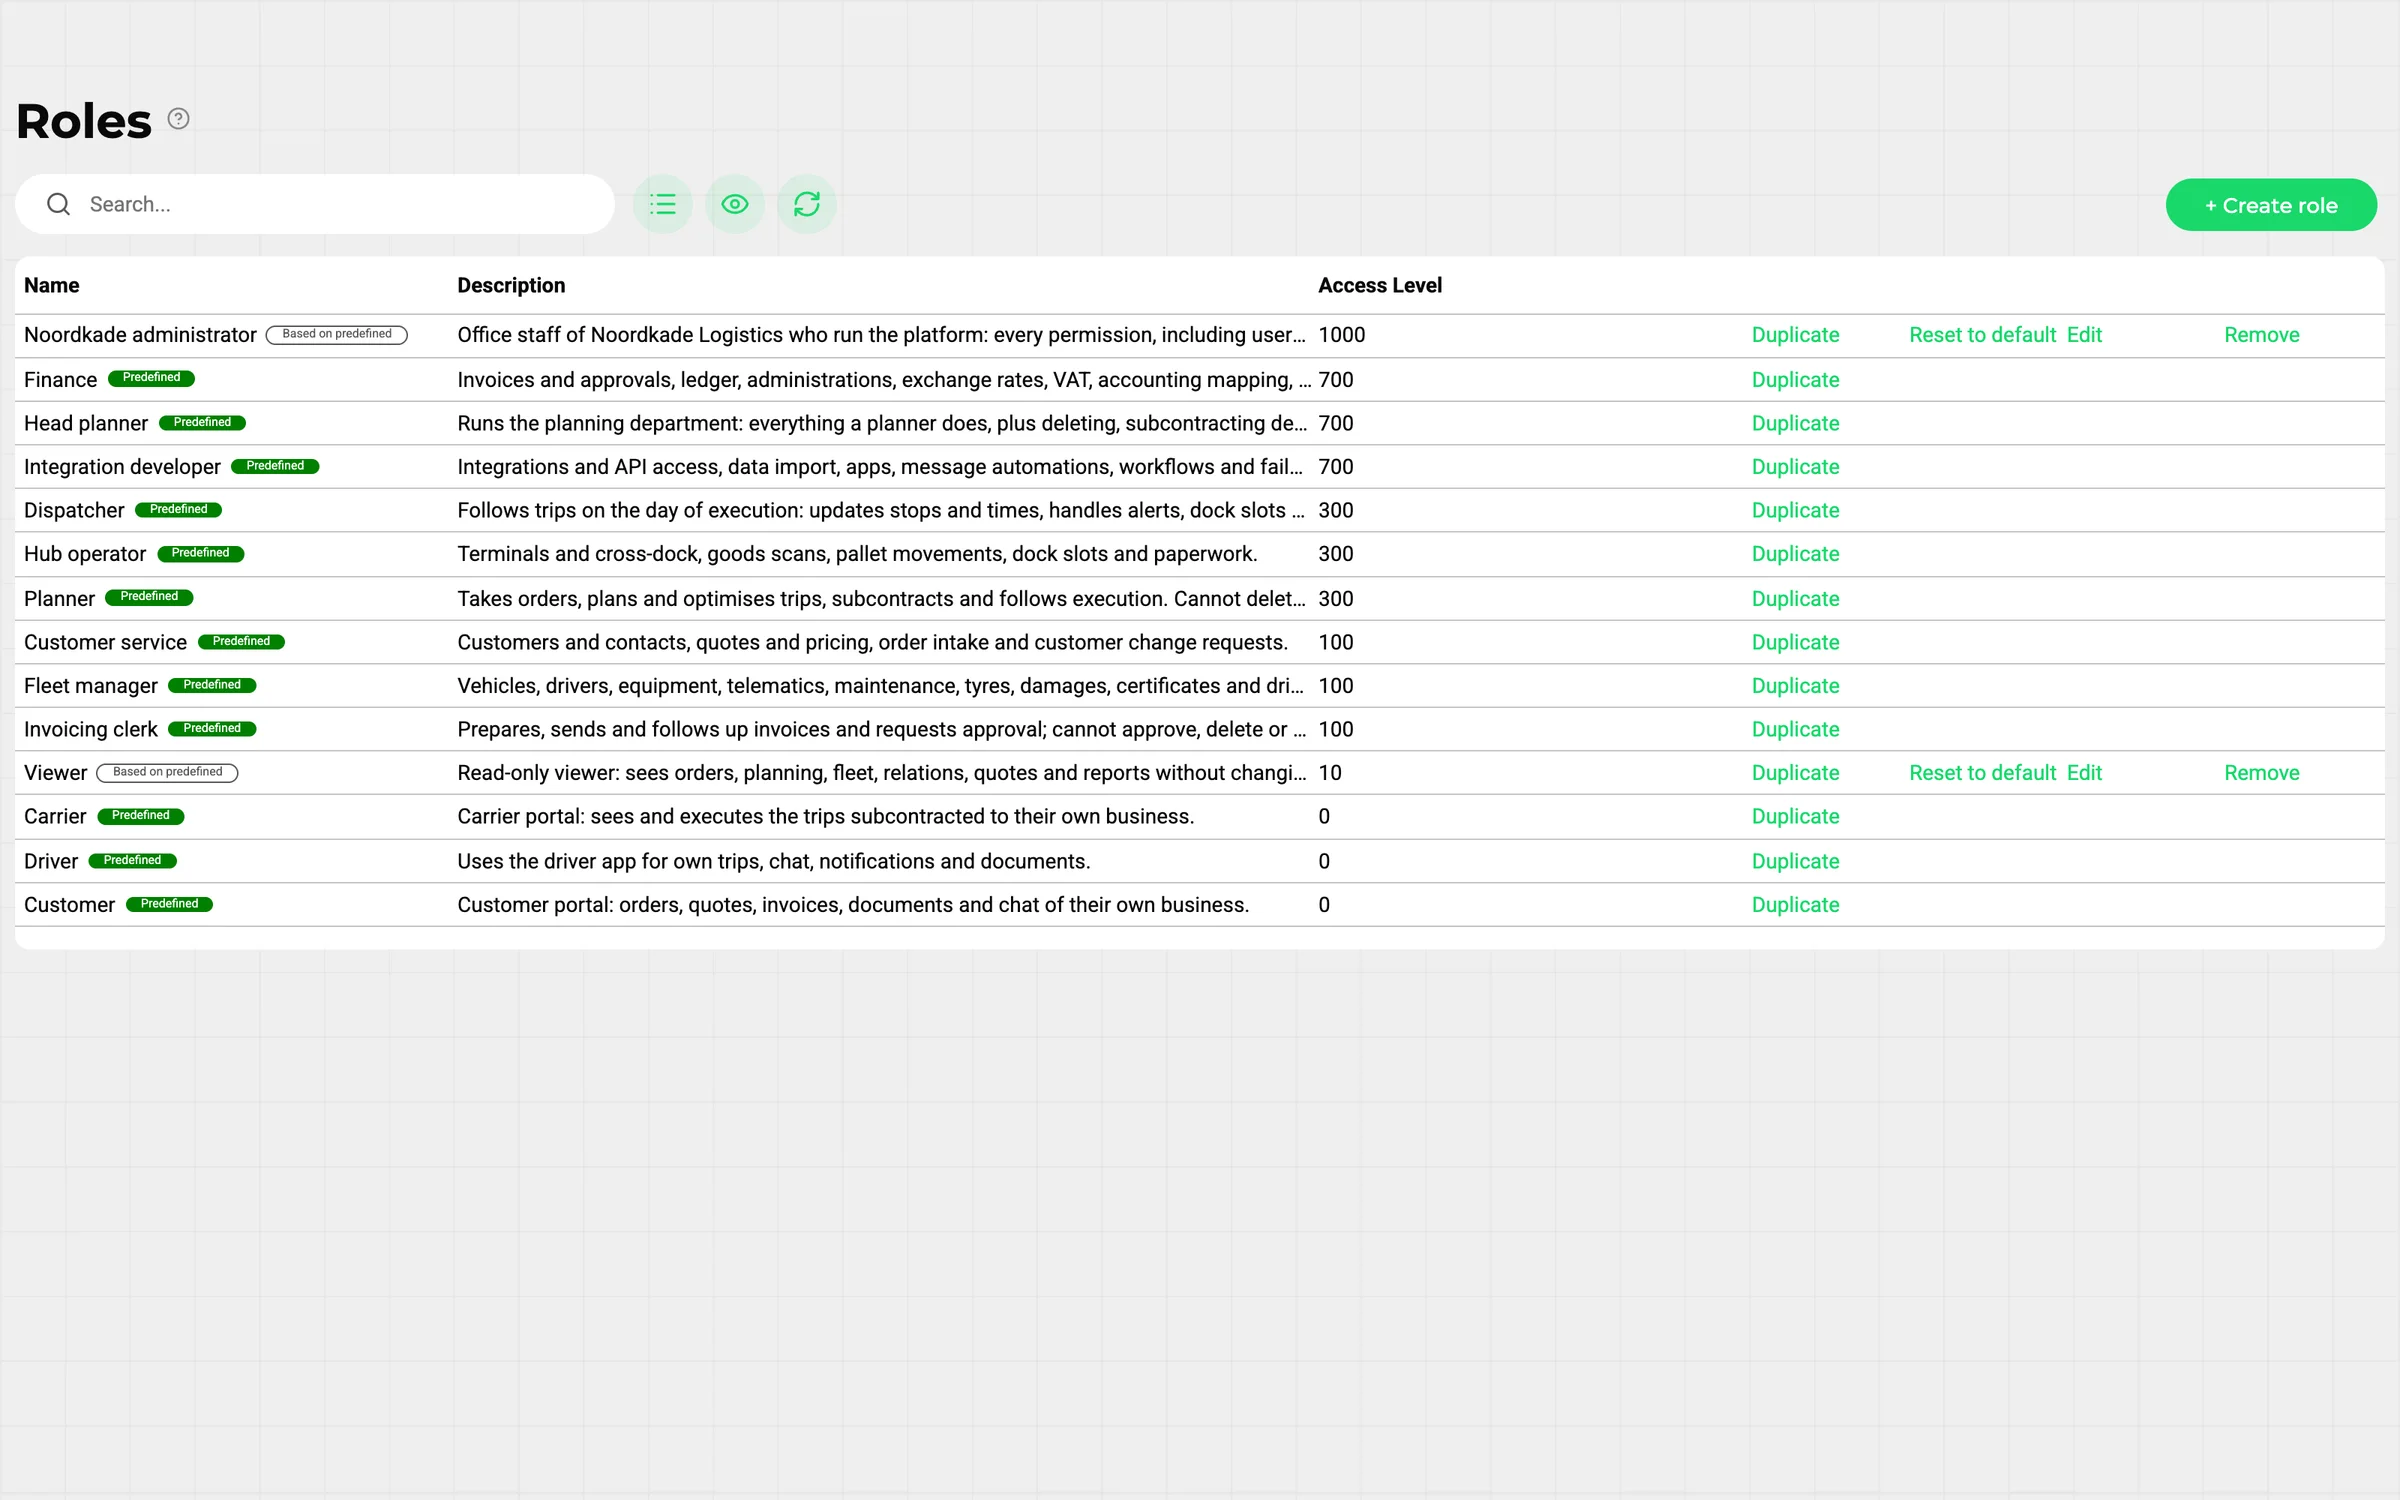
Un planificador confirma viajes pero no aprueba facturas; un usuario de finanzas ve facturas pero no horas de conducción; un cliente ve sus propias órdenes y nada más. Transportial lo expresa con un amplio conjunto de permisos basados en verbos sobre niveles de rol, ámbitos público, privado o propietario, y límites de equipo, de modo que el acceso refleja la organización en lugar de obligar a todos a ser administradores.
Integración · Autenticación
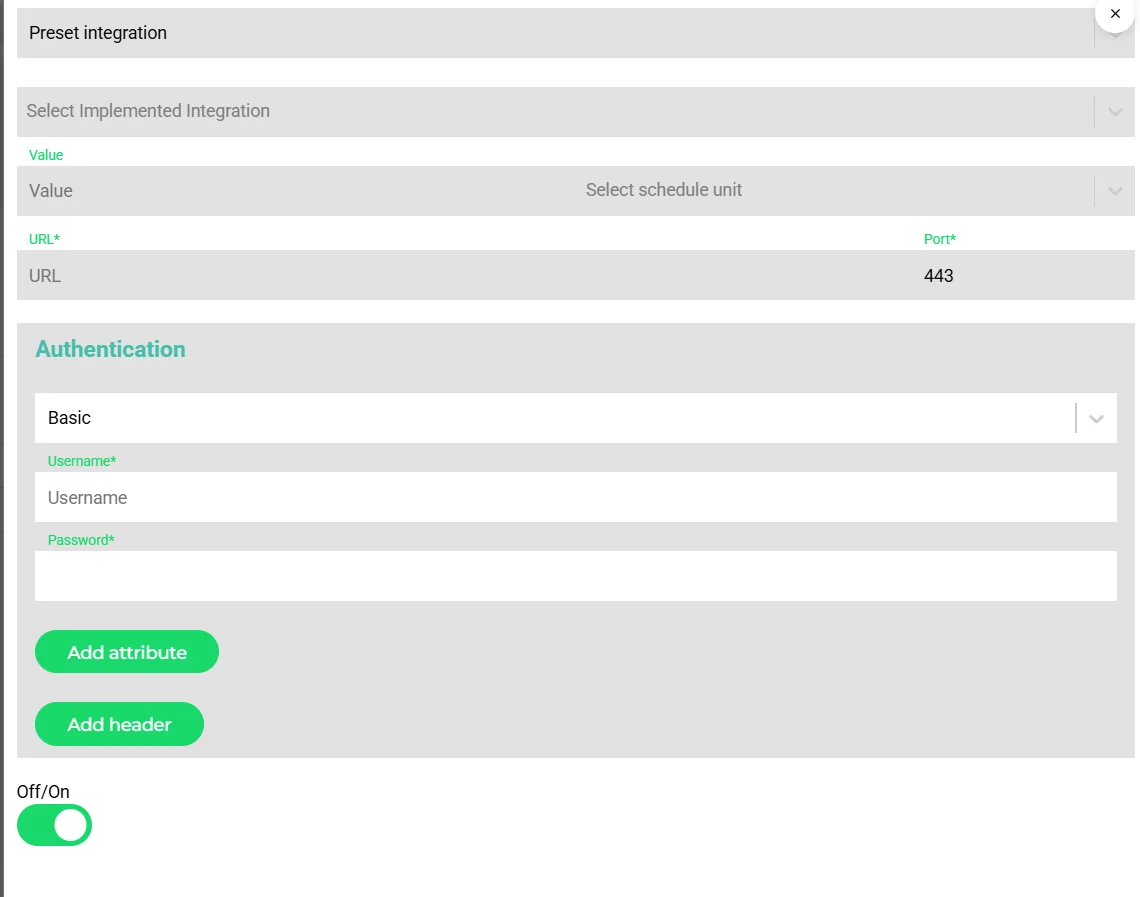
Las credenciales se almacenan por integración, se redactan en los registros y nunca se devuelven.
Cómo funciona
Defina los roles
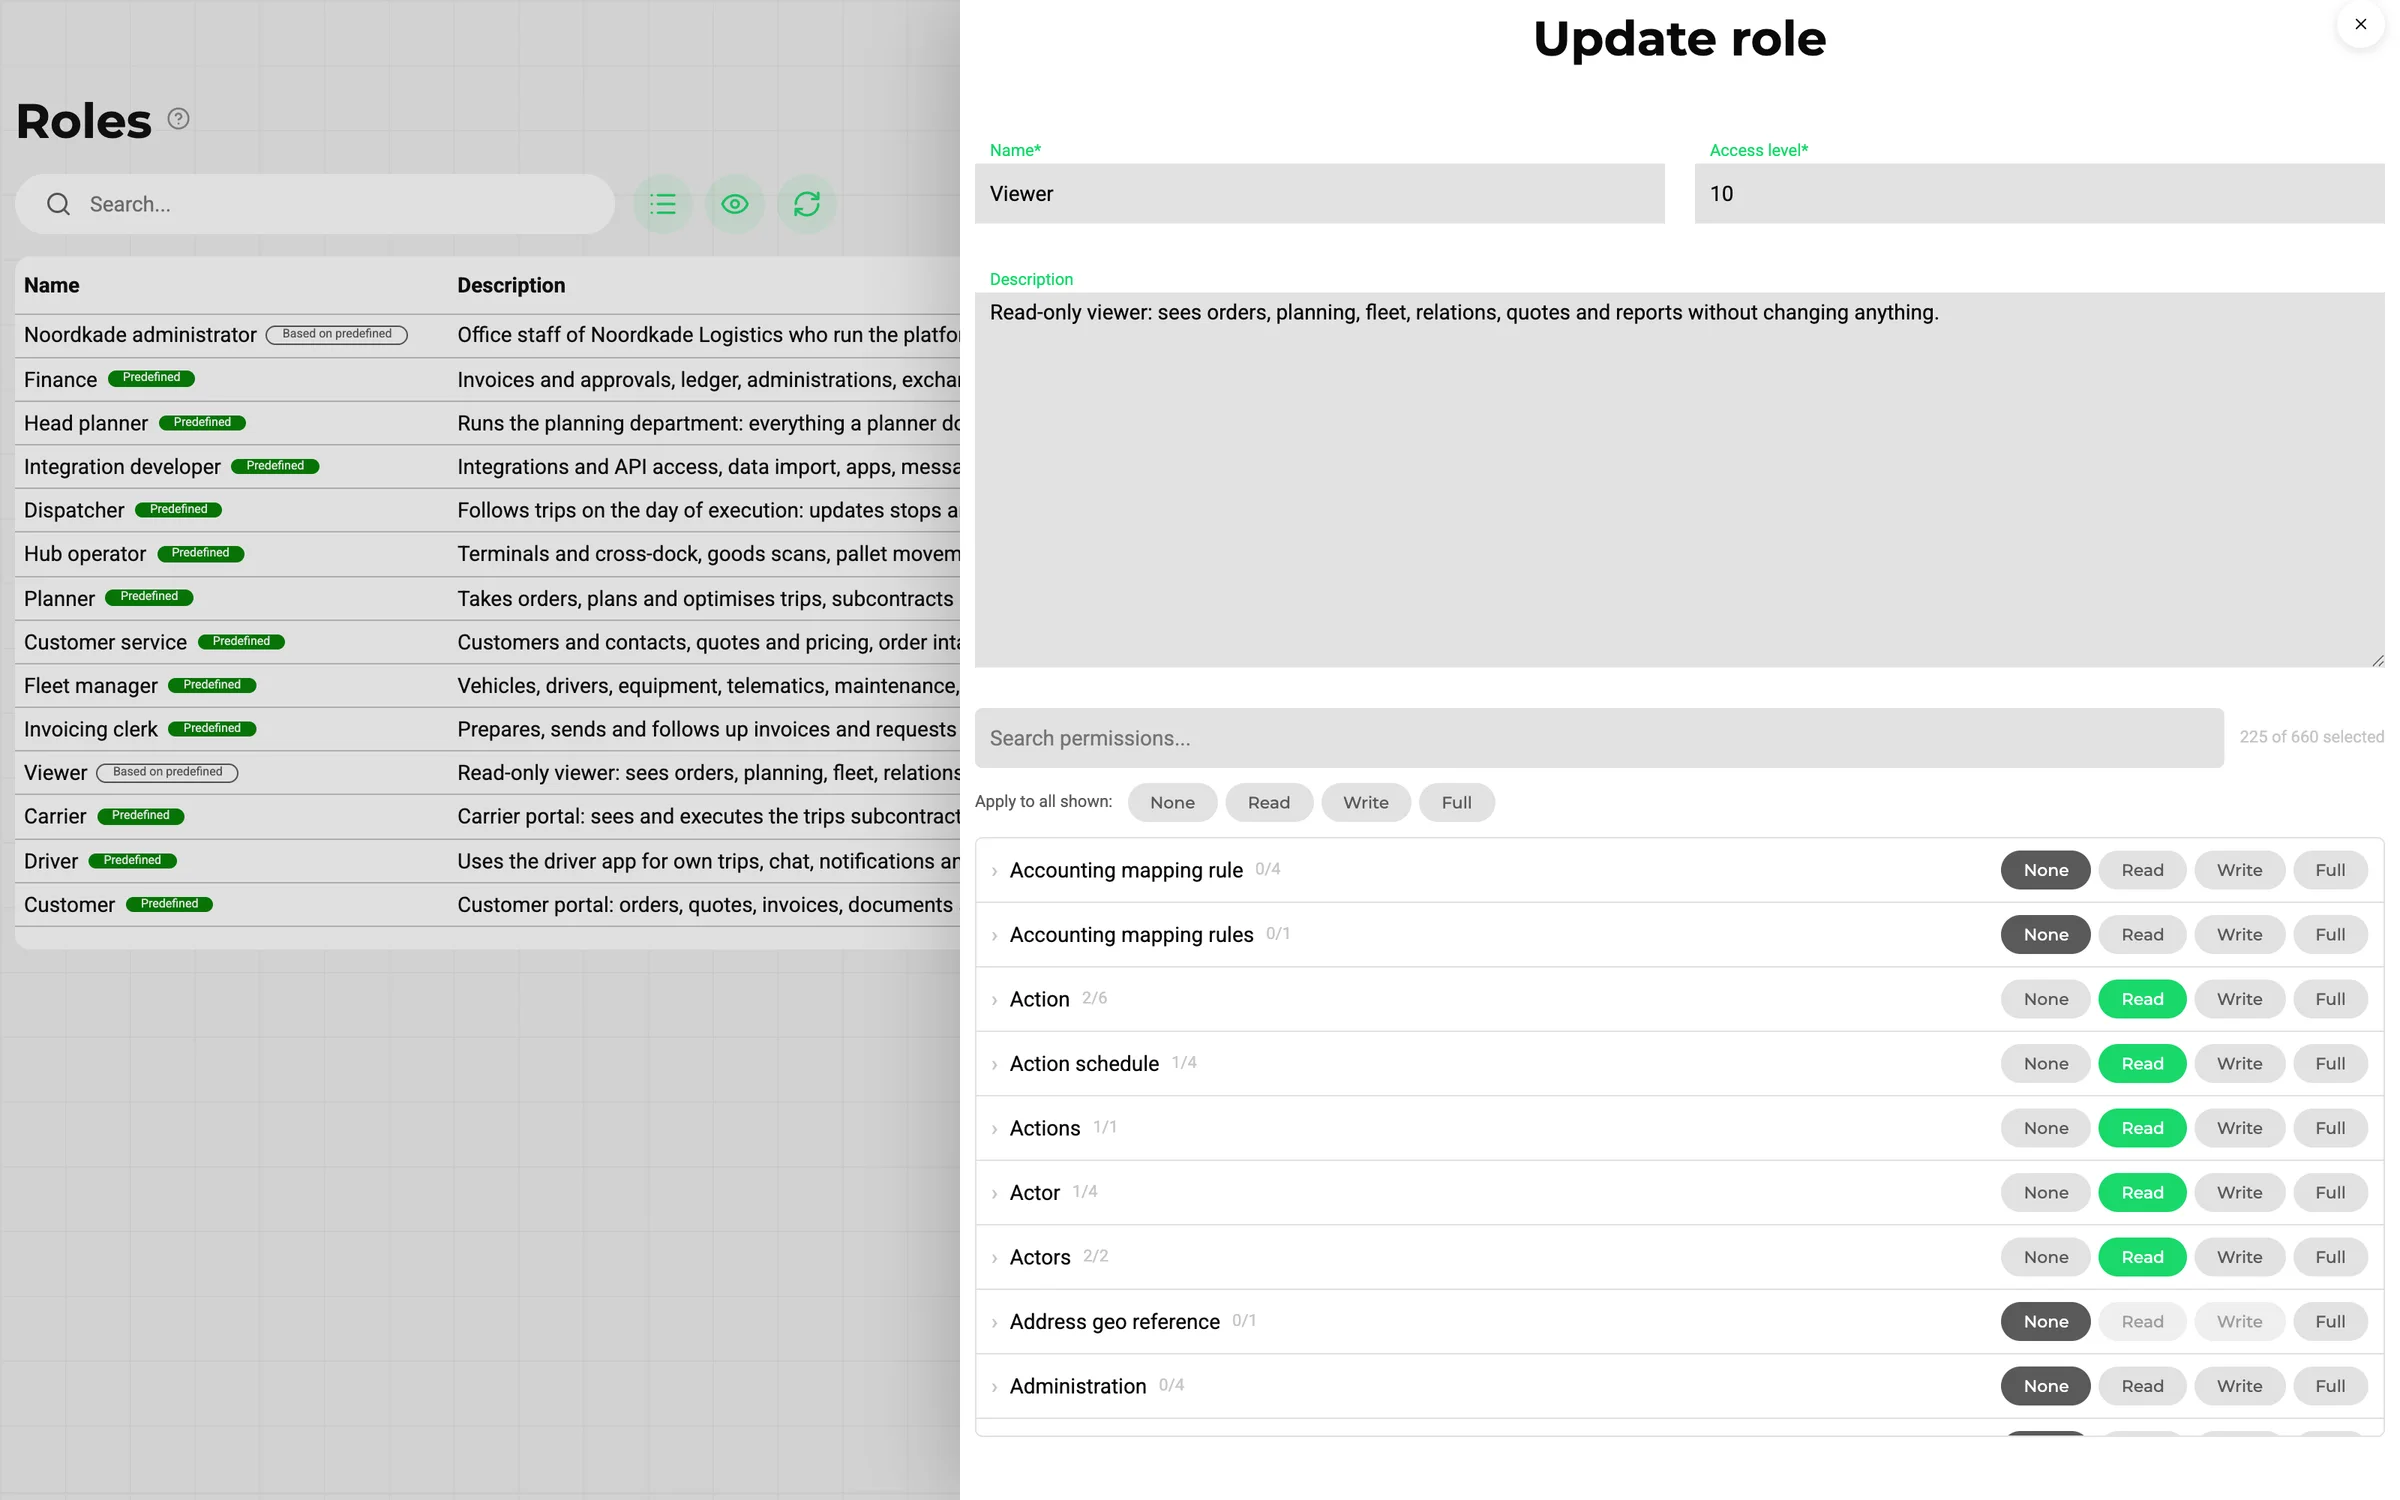
Cree roles con un nivel y los permisos que cada uno necesita; asigne a los campos sus propios permisos donde sea necesario.
Aplique la política de inicio de sesión
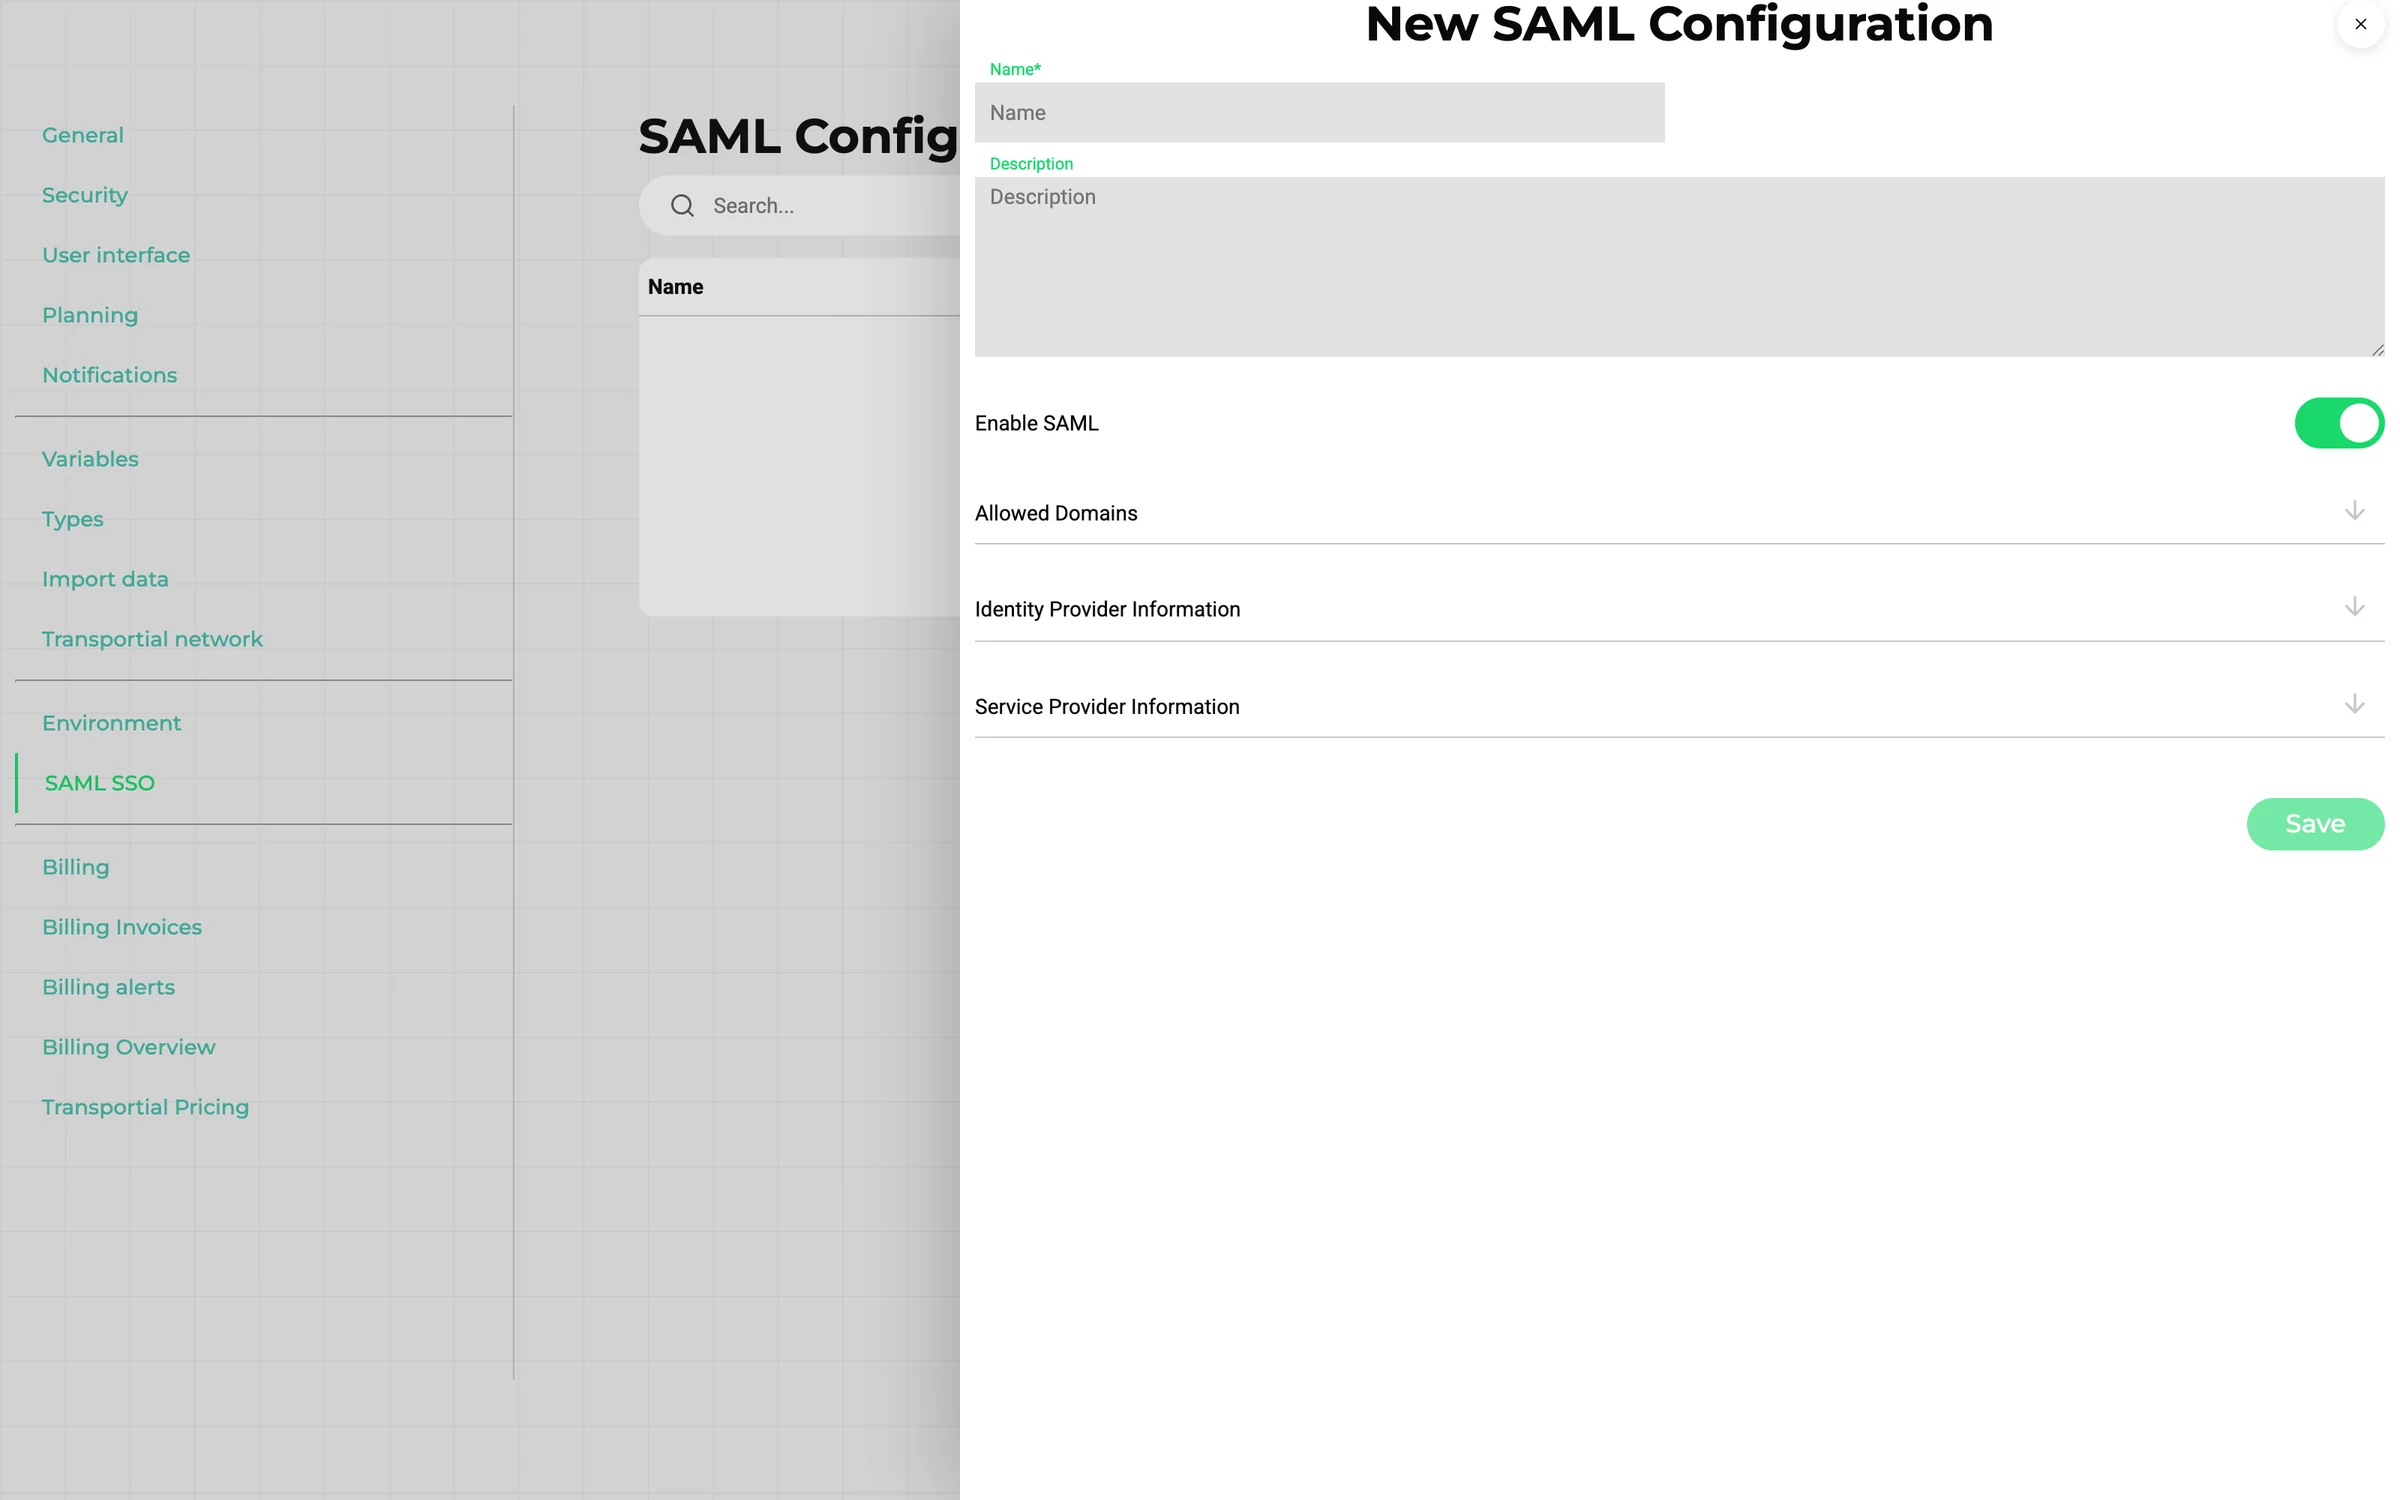
Exija el doble factor, conecte SAML para los usuarios corporativos, restrinja los dominios de correo.
Acote el acceso externo
Los clientes reciben cuentas del portal; los socios reciben claves API o tokens de aplicación; las páginas públicas reciben tokens y listas de permitidos.
Audite
Use el historial de revisiones y los registros de actividad cuando algo necesite explicación.
Qué hace
Autenticación
Sesiones y tokens
Sesiones JWT, seguimiento de intentos de inicio de sesión y niveles de sesión desde no identificado, pasando por requiere doble factor, hasta acceso completo.
Doble factor
TOTP con alta mediante QR y códigos de recuperación, gestionado en los ajustes de seguridad del usuario con control de sesiones activas.
Inicio de sesión único SAML 2.0
Por plataforma, con metadatos de SP e IdP, metadatos de SP descargables y un registro de intercambios.
Dominios y acceso
Dominios de correo permitidos por plataforma, solicitudes de acceso aprobadas por un administrador, y tipos de cuenta por defecto, cliente, proveedor, planificación y financiero.
Autorización
Roles y niveles
Roles con un nivel numérico (300 planificador, 800 administrador, más de 1000 superadministrador) y una lista de permisos.
Cientos de permisos
Aproximadamente 556 permisos verbo-recurso como crear orden de transporte, aprobar factura, confirmar viaje o convertir tacógrafo, cada uno con lectura, escritura y eliminación y un ámbito público, privado o propietario.
A nivel de propiedad
Los campos pueden tener su propio permiso, y las plataformas ocultan campos por tipo de entidad.
Equipos
Visibilidad acotada al equipo, por ejemplo facturas solo del equipo del usuario, y asignación automática de órdenes a equipos.
Seguridad de integraciones y API
Claves y tokens
Las integraciones API, los tokens de aplicación y las sesiones de usuario son tipos de autenticación distintos; claves API por consumidor; 500 peticiones por minuto.
Secretos
Credenciales por integración con redacción en los registros de peticiones, límites de retención y modos de registro todo, errores o desactivado.
Superficies públicas
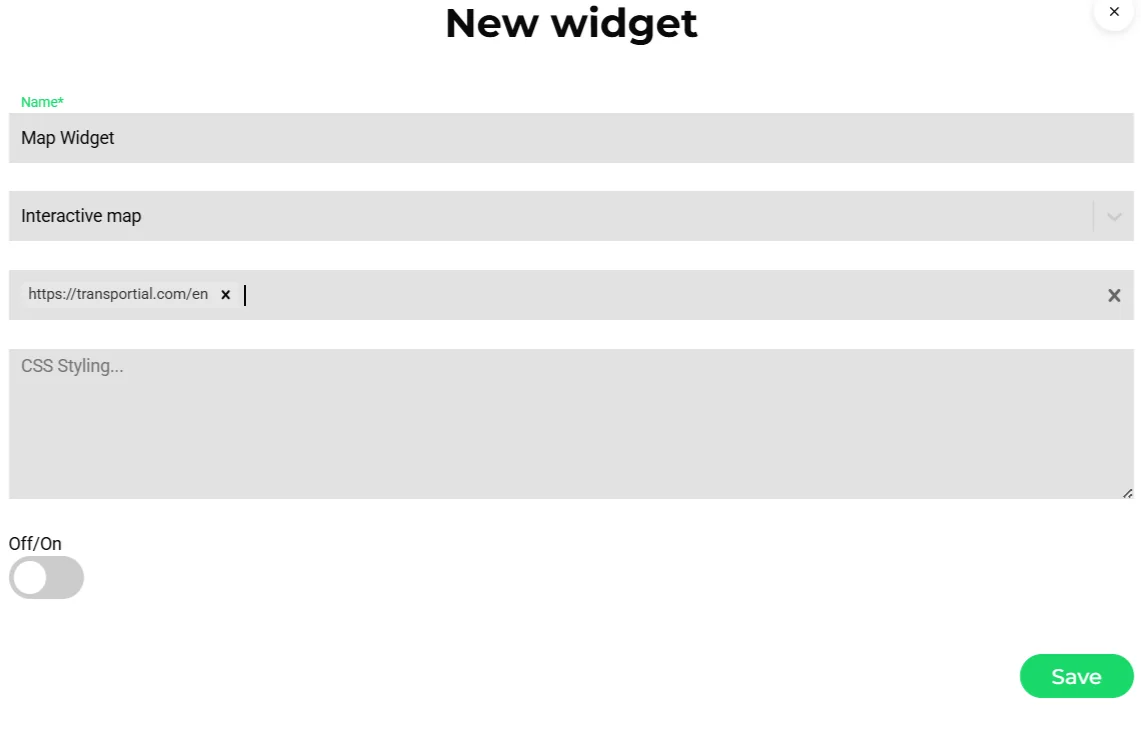
Enlaces compartidos con tokens por enlace y conmutadores de visibilidad; widgets con listas de nombres de host e IP permitidos; suscripciones de socket comprobadas por inquilino.
Webhooks
Webhooks entrantes firmados para proveedores de pago y socios.
Auditabilidad
Historial de revisiones
Cada entidad se audita con valores anteriores, usuario y marca de tiempo.
Registros de actividad
Los documentos financieros registran eventos de enviado, recordado, aprobado, pagado e integración; las integraciones registran tareas y peticiones.
Notificaciones
Un aviso de seguridad de contraseña modificada forma parte del catálogo de automatizaciones.
Detalles técnicos. Sesiones JWT con niveles de acceso, doble factor TOTP e inicio de sesión único SAML 2.0 por plataforma. Cada ruta declara su permiso verbo-recurso, las propiedades pueden llevar su propio permiso y el aislamiento por inquilino se aplica en la API y en el canal de push en vivo.
Funciona con
Preguntas frecuentes
¿Está disponible la autenticación de doble factor?
Sí. TOTP con alta mediante QR y códigos de recuperación, gestionado en los ajustes de seguridad del usuario.
¿Qué proveedores de identidad funcionan para SSO?
Cualquier proveedor de identidad SAML 2.0, configurado por plataforma con metadatos de SP e IdP.
¿Qué granularidad tienen los permisos?
Unos 556 permisos verbo-recurso con lectura, escritura y eliminación y ámbitos público, privado o propietario, sobre niveles de rol, acotación por equipo y permisos a nivel de campo.
¿Están protegidas las credenciales de las integraciones?
Sí. Las credenciales se almacenan por integración, se redactan en los registros de peticiones y están sujetas a límites de retención.
¿Existe una pista de auditoría?
Sí. Cada entidad tiene historial de revisiones, y los documentos financieros y las integraciones tienen registros de actividad y de peticiones.
Conceptos y terminología
- Nivel de rol
- Un rango numérico de un rol; por encima de 1000 es superadministrador.
- Permiso
- Un par verbo-recurso con indicadores de lectura, escritura y eliminación y un ámbito público, privado o propietario.
- TOTP
- Contraseñas de un solo uso basadas en tiempo para la autenticación de doble factor, dadas de alta mediante código QR con códigos de recuperación.
- SAML 2.0
- El estándar de inicio de sesión único admitido por plataforma con metadatos de SP e IdP.
- Token de compartición
- El secreto por enlace que protege una página pública de orden, viaje, presupuesto o factura.
Funciones relacionadas
- Multi-Tenancy y White-LabelEjecuta tu propia plataforma logística con tu marca — completamente aislada, completamente personalizable, en tu propio dominio.
 Framework de IntegraciónConecta Transportial a cualquier sistema externo — ERPs, telemática, plataformas de pedidos y más — con una API REST completa y App Store.
 Informes e InsightsConvierte los datos operativos en decisiones con dashboards configurables, consultas TQL y un rastro de auditoría completo.